
- Técnica web
- Seguridad web
Mozilla HTTP Observatory: el control gratuito de las cabeceras de seguridad de una web
Referencia
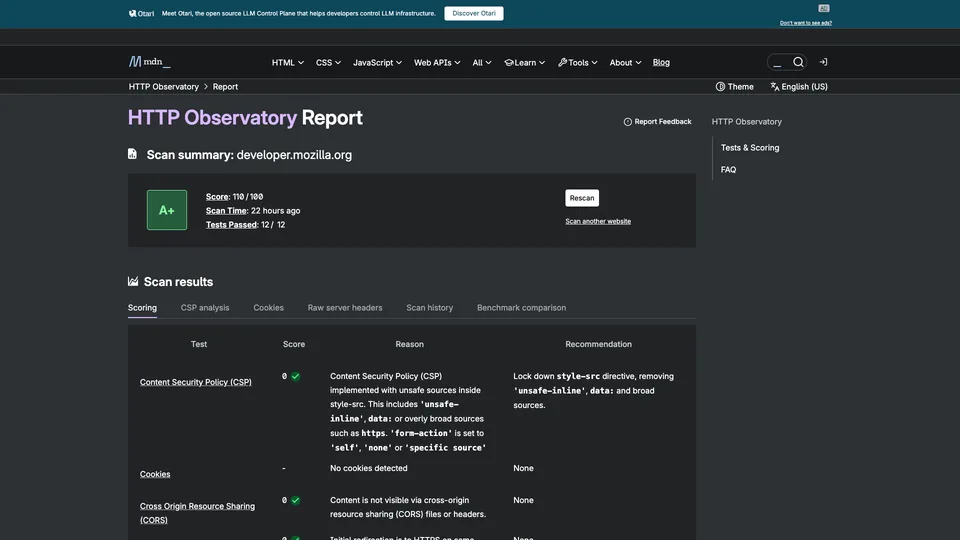
HTTP Observatory examina a fondo cómo se protege una web a nivel del navegador. Introduces un nombre de dominio, y la herramienta consulta al servidor para comprobar una docena de ajustes: la política de seguridad de contenido (CSP), el paso forzado a HTTPS, las cookies o la protección contra la carga de la web dentro de un marco ajeno. Devuelve una nota de A+ a F y, prueba por prueba, lo que falta y cómo corregirlo. Gratuita, sin registro y publicada por Mozilla en MDN, es una de las herramientas de referencia de los desarrolladores para reforzar la configuración HTTP de una web.
¿Qué es Mozilla HTTP Observatory?
El análisis no toca ni el código de la web ni su base de datos: el Observatory se comporta como un visitante, sigue las redirecciones desde la dirección en HTTP y lee las cabeceras que devuelve el servidor y el código de la página de inicio. Realiza doce pruebas, cada una sobre un mecanismo de defensa concreto: la CSP, que limita los scripts autorizados y frena los ataques de inyección de código (XSS); HSTS y la redirección a HTTPS en el mismo nombre de dominio, contra la interceptación de las comunicaciones; los atributos Secure, HttpOnly y SameSite de las cookies; X-Frame-Options o la directiva frame-ancestors, contra el secuestro de clics; y también Referrer-Policy, X-Content-Type-Options, la integridad de los scripts cargados desde una red de distribución (SRI), el intercambio entre orígenes (CORS) y la cabecera de aislamiento Cross-Origin-Resource-Policy (CORP).
La nota sigue un baremo público. Cada web parte de 100 puntos, pierde puntos por cada prueba fallida y, si se mantiene por encima de 90, gana bonificaciones por las protecciones más avanzadas, hasta 145. La puntuación se traduce en una letra, de F a A+ a partir de 100. El informe detalla después la CSP directiva por directiva, las cookies, las cabeceras en bruto que devuelve el servidor y el historial de análisis del dominio. La herramienta no busca fallos en el código, software obsoleto ni plugins vulnerables, y ya no comprueba los certificados TLS.
Un detalle importa al leer el informe: una política de contenido declarada en una etiqueta meta de la página sí se tiene en cuenta, pero una política en modo Report-Only, útil para probar sin romper nada, no cuenta para la nota.
El proyecto nació en Mozilla, el editor de Firefox, donde la ingeniera de seguridad April King lo diseñó para mejorar las webs de la empresa antes de hacerlo público en agosto de 2016, con el nombre de Mozilla Observatory. El 2 de julio de 2024 se trasladó a MDN Web Docs, la documentación de referencia de los desarrolladores web que mantiene Mozilla, con un motor reescrito en JavaScript y publicado como código abierto. La antigua web, que también comprobaba TLS y SSH, cerró en octubre de 2024. En el momento de ese traslado, en julio de 2024, Mozilla indicaba que la herramienta ya había analizado más de 6,9 millones de webs, con 47 millones de análisis.
Mozilla HTTP Observatory de un vistazo
- Tipo
- Herramienta online, API y línea de comandos
- Creación
- 2016
- Creadora
- April King, ingeniera de seguridad en Mozilla
- Editor
- Mozilla, en MDN Web Docs
- Sede
- San Francisco, Estados Unidos
- Controles
- 12 pruebas, nota de A+ a F
- Código fuente
- Código abierto, licencia MPL 2.0
- Versión gratuita
- Sí, toda la herramienta
- Precio de entrada
- Gratis, sin cuenta
¿Para qué sirve Mozilla HTTP Observatory?
-
Puntuar la seguridad HTTP de tu web
una nota de A+ a F y una puntuación sobre 100, con el motivo de cada resultado y la corrección recomendada.
-
Desmenuzar tu CSP
se revisa cada directiva de tu política de seguridad de contenido y se señalan las fuentes demasiado permisivas.
-
Comprobar HTTPS y HSTS
la redirección desde HTTP, su destino y el tiempo durante el que el navegador debe imponer HTTPS.
-
Controlar tus cookies
los atributos Secure, HttpOnly y SameSite de cada cookie que instala la página de inicio.
-
Seguir tus avances
el historial de análisis de tu dominio y una comparación con las demás webs analizadas.
-
Automatizar el control
una API gratuita, sin clave, y una herramienta de línea de comandos para probar tus webs en cada puesta en producción.


Opiniones sobre Mozilla HTTP Observatory
Referencia
HTTP Observatory es el punto de partida adecuado para saber si una web aplica las protecciones que los navegadores ponen a su disposición. Basta un minuto para obtener una lista de correcciones clara, ordenada por prueba, con la cabecera que hay que añadir en cada caso. También es una herramienta transparente: el baremo está publicado, el código es abierto y Mozilla documenta sus decisiones. Después de publicar una web o de cambiar de hosting o de CDN, es el control que toca hacer.
La nota, sin embargo, hay que leerla con cierta distancia. Como reconoce la propia Mozilla, los puntos asignados a cada prueba son en parte arbitrarios: una pequeña web corporativa sin formularios ni área de clientes no tiene las mismas necesidades que un banco online, y la herramienta las mide por el mismo rasero. El caso típico es la CSP estricta, que pesa mucho en la puntuación pero puede exigir semanas de trabajo en una web cargada de scripts de terceros, etiquetas de analítica o un CMS como WordPress. Más vale una B bien entendida que una A+ conseguida rompiendo funciones de la web.
Lo que no analiza importa igual. El Observatory comprueba la configuración, no la solidez de la aplicación: una inyección SQL, un plugin vulnerable o una contraseña débil pasan bajo su radar, y la configuración TLS ya no se analiza desde 2024. Una A+ no significa, por tanto, «web segura», sino «web con las cabeceras bien configuradas». Solo se analiza la página de inicio, y la herramienta está pensada para webs, no para API.
Gratis y sin cuenta, no hay nada más sencillo para detectar los olvidos más frecuentes. Las correcciones, en cambio, exigen acceso a la configuración del servidor y, a menudo, la ayuda de un desarrollador.
Puntos fuertes
- Totalmente gratuita, sin cuenta, con una API y una línea de comandos abiertas.
- Un baremo y un código publicados: sabes exactamente de dónde sale la nota.
- Una recomendación precisa para cada prueba fallida.
- Un análisis detallado de la CSP y de las cookies, poco habitual en una herramienta gratuita.
- El historial de análisis de cada dominio, útil para seguir una corrección.
Puntos débiles
- Una nota basada en ponderaciones en parte arbitrarias, sin tener en cuenta el tipo de web.
- Una CSP estricta difícil de alcanzar en una web que depende de scripts de terceros.
- Ninguna búsqueda de fallos de la aplicación ni, desde 2024, control de TLS.
- Solo se analiza la página de inicio, no toda la web.
- Sin alertas ni vigilancia automática entre dos análisis.
¿Vale la pena Mozilla HTTP Observatory?
Sí, si vas a publicar una web, cambiar su hosting o hacerte cargo de su mantenimiento, y quieres comprobar en pocos minutos que sus cabeceras de seguridad están en su sitio. Desarrolladores, maquetadores y agencias encontrarán una lista de tareas concreta y gratuita, y una API para integrarla en sus pruebas automáticas.
No necesariamente, si lo que quieres saber es si tu web es realmente vulnerable. Para eso necesitas un escáner de vulnerabilidades, como ZAP, de código abierto, o una auditoría de seguridad hecha por un especialista. Para la configuración TLS y los certificados, SSL Labs, de Qualys, ha tomado el relevo desde el cierre del antiguo Observatory. Y para echar un simple vistazo a las cabeceras, Security Headers da un veredicto parecido, más escueto. El control de la configuración, eso sí, sigue haciéndose mejor aquí.
¿Cuánto cuesta Mozilla HTTP Observatory?
Nada en absoluto. Mozilla no vende ningún plan: el análisis online se hace sin cuenta, la API responde sin clave y la herramienta de línea de comandos es de código abierto. El único límite es el ritmo: una misma web solo puede analizarse una vez por minuto.
| Plan | Al mes | Acceso | Para quién |
|---|---|---|---|
| Herramienta online | 0 € | Sin cuenta, un dominio por análisis | Comprobar una web a mano |
| API y línea de comandos | 0 € | Sin clave, código abierto | Desarrolladores, pruebas automáticas, seguimiento de varias webs |
Fuente: página oficial de Mozilla HTTP Observatory (página oficial de la herramienta, sin oferta de pago), consultada el 31 de octubre de 2026.
- Una misma web puede analizarse una vez cada 60 segundos; un informe consultado más de 24 horas después del último análisis se vuelve a lanzar automáticamente.
- El historial de análisis de cada dominio es público: cualquiera puede consultar los resultados de una web.
- El motor también puede instalarse en tu propio servidor, con una base de datos PostgreSQL, sin coste de licencia.
FAQ
Respuestas a las preguntas sobre Mozilla HTTP Observatory
¿Mozilla HTTP Observatory es gratis?
Sí, por completo. El análisis online se hace sin cuenta, la API responde sin clave y el código es abierto. Único límite: un análisis por web y por minuto.
¿Una A+ significa que mi web es segura?
No. La herramienta comprueba las cabeceras de seguridad HTTP y la configuración de las cookies y las redirecciones. No busca fallos en el código ni software o plugins obsoletos, y ya no comprueba la configuración TLS.
¿Qué ha pasado con observatory.mozilla.org?
La herramienta se trasladó a MDN Web Docs, en la dirección developer.mozilla.org/observatory, el 2 de julio de 2024. La antigua web, que también comprobaba TLS y SSH, cerró en octubre de 2024; el historial de análisis se ha conservado.
¿Por qué se penaliza mi puntuación si mi web ya redirige a HTTPS?
El Observatory exige que la primera redirección lleve a HTTPS en el mismo nombre de dominio. Pasar directamente de http://ejemplo.com a https://www.ejemplo.com se penaliza: primero hay que redirigir a https://ejemplo.com y después a la versión www.
¿Hay que aspirar a la nota máxima?
No a cualquier precio. Algunas protecciones, como una CSP estricta, pueden romper funciones de una web que depende de scripts de terceros. Es mejor corregir primero HTTPS, HSTS y las cookies, y después avanzar con la CSP sin romper nada.
Información verificada el 31 de octubre de 2026