
- Веб-техника
- Веб-безопасность
Mozilla HTTP Observatory: бесплатная проверка заголовков безопасности сайта
Эталон
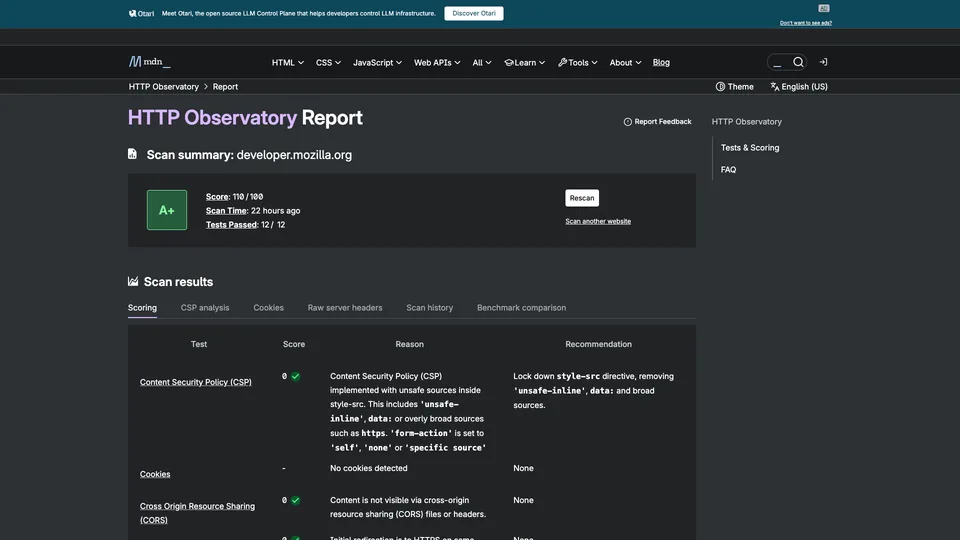
HTTP Observatory тщательно проверяет, как сайт защищается на уровне браузера. Вы вводите доменное имя, и инструмент опрашивает сервер, проверяя около дюжины настроек: политику безопасности контента (CSP), принудительный переход на HTTPS, cookie, защиту от показа сайта во фрейме на чужой странице. Он выставляет оценку от A+ до F, а затем по каждому тесту показывает, чего не хватает и как это исправить. Бесплатный, без регистрации и опубликованный Mozilla на MDN, это один из эталонных инструментов разработчиков для усиления HTTP-конфигурации сайта.
Что такое Mozilla HTTP Observatory?
Анализ не затрагивает ни код сайта, ни его базу данных: Observatory ведёт себя как посетитель — проходит по перенаправлениям с HTTP-адреса, затем читает заголовки, которые возвращает сервер, и код главной страницы. Он выполняет двенадцать тестов, каждый из которых касается конкретного механизма защиты: CSP, которая ограничивает разрешённые скрипты и сдерживает атаки внедрения кода (XSS); HSTS и перенаправление на HTTPS в пределах того же доменного имени — против перехвата трафика; атрибуты cookie Secure, HttpOnly и SameSite; X-Frame-Options или директива frame-ancestors — против кликджекинга; а также Referrer-Policy, X-Content-Type-Options, целостность скриптов, загружаемых из сети доставки контента (SRI), междоменный обмен ресурсами (CORS) и заголовок изоляции Cross-Origin-Resource-Policy (CORP).
Оценка строится по открытой шкале. Каждый сайт начинает со 100 баллов, теряет баллы за каждый проваленный тест, а если остаётся выше 90, получает бонусы за самые продвинутые меры защиты — до 145. Баллы переводятся в букву, от F до A+ начиная со 100. Затем отчёт подробно разбирает CSP по директивам, cookie, «сырые» заголовки ответа сервера и историю проверок домена. Инструмент не ищет уязвимости в коде, устаревшее ПО или уязвимые плагины и больше не проверяет TLS-сертификаты.
При чтении отчёта важна одна деталь: политика контента, объявленная в метатеге страницы, учитывается, а вот политика в режиме Report-Only, удобная для проверки без риска что-то сломать, в оценку не входит.
Проект появился в Mozilla, разработчике Firefox: инженер по безопасности Эйприл Кинг создала его, чтобы улучшить сайты компании, а в августе 2016 года открыла для всех под названием Mozilla Observatory. 2 июля 2024 года он переехал на MDN Web Docs — эталонную документацию для веб-разработчиков, которую ведёт Mozilla, — с движком, переписанным на JavaScript и опубликованным с открытым кодом. Старый сайт, который проверял также TLS и SSH, закрылся в октябре 2024 года. На момент переезда, в июле 2024 года, Mozilla сообщала, что инструмент уже проверил более 6,9 млн сайтов, проведя 47 млн проверок.
Mozilla HTTP Observatory вкратце
- Тип
- Онлайн-инструмент, API и командная строка
- Создан
- 2016
- Автор
- Эйприл Кинг, инженер по безопасности Mozilla
- Разработчик
- Mozilla, на MDN Web Docs
- Штаб-квартира
- Сан-Франциско, США
- Проверки
- 12 тестов, оценка от A+ до F
- Исходный код
- Открытый, лицензия MPL 2.0
- Бесплатная версия
- Да, весь инструмент
- Стоимость
- Бесплатно, без аккаунта
Для чего нужен Mozilla HTTP Observatory?
-
Оценить HTTP-безопасность сайта
оценка от A+ до F и баллы из 100, с причиной результата и рекомендуемым исправлением по каждому тесту.
-
Разобрать вашу CSP
каждая директива политики безопасности контента проверяется, слишком разрешительные источники отмечаются.
-
Проверить HTTPS и HSTS
перенаправление с HTTP, его адрес назначения и срок, в течение которого браузер должен требовать HTTPS.
-
Проверить cookie
атрибуты Secure, HttpOnly и SameSite каждого cookie, который устанавливает главная страница.
-
Отслеживать прогресс
история проверок вашего домена и сравнение с другими проверенными сайтами.
-
Автоматизировать проверку
бесплатный API без ключа и утилита командной строки, чтобы проверять сайты при каждом выпуске.


Отзывы о Mozilla HTTP Observatory
Эталон
HTTP Observatory — правильная отправная точка, чтобы понять, использует ли сайт меры защиты, которые предоставляют браузеры. Достаточно минуты, чтобы получить понятный список исправлений по тестам, с нужным заголовком в каждом случае. Это ещё и прозрачный инструмент: шкала оценок опубликована, код открыт, а Mozilla документирует свои решения. После запуска сайта, смены хостинга или CDN это та проверка, которую стоит провести.
К оценке, однако, нужно относиться с долей скепсиса. Mozilla сама признаёт, что баллы за каждый тест отчасти произвольны: небольшому сайту-визитке без форм и личного кабинета нужно не то же самое, что онлайн-банку, а инструмент меряет их одной меркой. Типичный пример — строгая CSP: она сильно влияет на оценку, но может потребовать недель работы на сайте с обилием сторонних скриптов, тегов аналитики или на CMS вроде WordPress. Осмысленная оценка B лучше, чем A+, полученная ценой сломанных функций сайта.
Не менее важно то, чего он не проверяет. Observatory смотрит на конфигурацию, а не на надёжность приложения: SQL-инъекция, уязвимый плагин или слабый пароль остаются вне его поля зрения, а конфигурация TLS с 2024 года не анализируется. Поэтому A+ означает не «безопасный сайт», а «сайт с правильно настроенными заголовками». Проверяется только главная страница, и инструмент рассчитан на сайты, а не на API.
Бесплатно и без аккаунта — проще способа найти самые частые упущения не найти. Зато для исправлений нужен доступ к настройкам сервера, а нередко и помощь разработчика.
Сильные стороны
- Полностью бесплатный, без аккаунта, с открытыми API и командной строкой.
- Опубликованные шкала и код: точно известно, откуда берётся оценка.
- Конкретная рекомендация по каждому проваленному тесту.
- Подробный анализ CSP и cookie, редкий для бесплатного инструмента.
- История проверок каждого домена, удобная для контроля исправлений.
Слабые стороны
- Оценка основана на отчасти произвольных весах и не учитывает тип сайта.
- Строгую CSP трудно внедрить на сайте, зависящем от сторонних скриптов.
- Нет поиска уязвимостей приложения, а с 2024 года — и проверки TLS.
- Проверяется только главная страница, а не весь сайт.
- Нет оповещений и автоматического мониторинга между проверками.
Стоит ли Mozilla HTTP Observatory своих денег?
Да, если вы запускаете сайт, меняете хостинг или берёте сайт на поддержку и хотите за несколько минут убедиться, что заголовки безопасности на месте. Разработчики, верстальщики и агентства получат конкретный и бесплатный список задач, а также API для встраивания в автоматические тесты.
Не обязательно, если вы хотите узнать, действительно ли ваш сайт уязвим. Для этого нужен сканер уязвимостей — например, ZAP с открытым кодом — или аудит безопасности у специалиста. Для конфигурации TLS и сертификатов после закрытия старого Observatory эстафету принял SSL Labs от Qualys. А для беглого взгляда на заголовки Security Headers выдаёт похожий, более краткий вердикт. Проверку конфигурации, впрочем, лучше всего проводить именно здесь.
Сколько стоит Mozilla HTTP Observatory?
Совсем ничего. Mozilla не продаёт никаких тарифов: онлайн-проверка проходит без аккаунта, API отвечает без ключа, а утилита командной строки распространяется с открытым кодом. Единственное ограничение — темп: один и тот же сайт можно проверять не чаще раза в минуту.
| Тариф | В месяц | Доступ | Для кого |
|---|---|---|---|
| Онлайн-инструмент | 0 € | Без аккаунта, один домен за проверку | Ручная проверка сайта |
| API и командная строка | 0 € | Без ключа, открытый код | Разработчики, автотесты, контроль нескольких сайтов |
Источник: официальная страница Mozilla HTTP Observatory (официальная страница инструмента, платных тарифов нет), данные на 31 октября 2026 года.
- Один и тот же сайт можно проверять раз в 60 секунд; отчёт, открытый более чем через 24 часа после последней проверки, перезапускается автоматически.
- История проверок каждого домена публична: результаты любого сайта может посмотреть кто угодно.
- Движок можно установить и на собственный сервер с базой PostgreSQL, без лицензионных платежей.
FAQ
Ответы на вопросы о Mozilla HTTP Observatory
Mozilla HTTP Observatory бесплатный?
Да, полностью. Онлайн-проверка проходит без аккаунта, API отвечает без ключа, а код открыт. Единственное ограничение — одна проверка сайта в минуту.
Оценка A+ означает, что мой сайт защищён?
Нет. Инструмент проверяет заголовки безопасности HTTP и настройки cookie и перенаправлений. Он не ищет уязвимости в коде, устаревшее ПО или плагины и больше не проверяет конфигурацию TLS.
Куда делся observatory.mozilla.org?
2 июля 2024 года инструмент переехал на MDN Web Docs, по адресу developer.mozilla.org/observatory. Старый сайт, который проверял также TLS и SSH, закрылся в октябре 2024 года; история проверок сохранена.
Почему мне снижают баллы, хотя сайт перенаправляет на HTTPS?
Observatory требует, чтобы первое перенаправление вело на HTTPS в пределах того же доменного имени. Прямой переход с http://example.com на https://www.example.com штрафуется: сначала нужно перенаправить на https://example.com, а затем на версию с www.
Стоит ли добиваться максимальной оценки?
Не любой ценой. Некоторые меры защиты, например строгая CSP, могут сломать функции сайта, зависящего от сторонних скриптов. Лучше сначала исправить HTTPS, HSTS и cookie, а затем постепенно внедрять CSP, ничего не ломая.
Информация проверена 31 октября 2026 г.