
- Técnica web
- SSL y HTTPS
- Seguridad web
SSL Labs: la prueba de referencia para calificar la configuración HTTPS de un servidor
Referencia
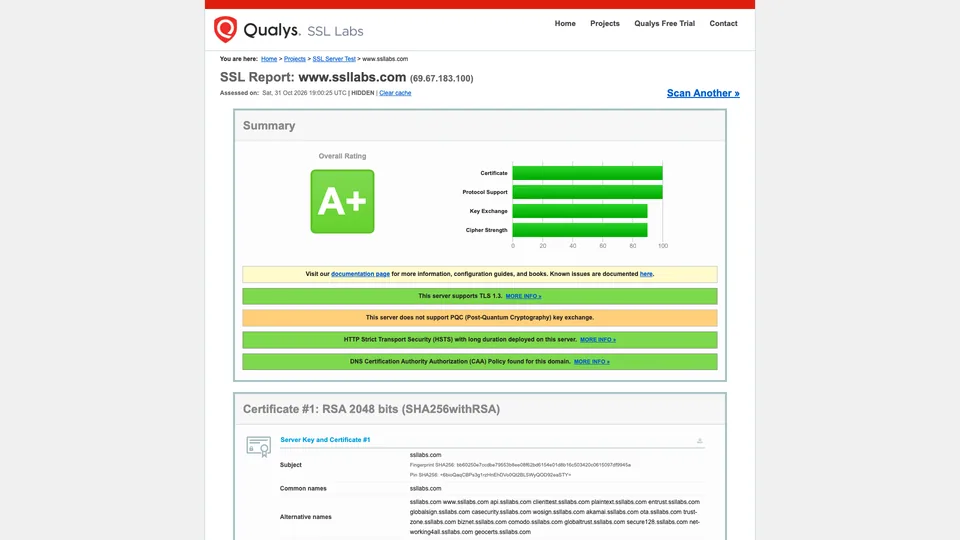
Un nombre de dominio, más o menos un minuto de espera, y SSL Labs devuelve una nota de A+ a F sobre cómo cifra el servidor sus comunicaciones: certificado, versiones de TLS aceptadas, suites de cifrado, vulnerabilidades conocidas, compatibilidad con los navegadores. El informe detalla cada punto y marca en color lo que da problemas. Gratuita y sin registro, es la vara de medir que citan administradores de sistemas, proveedores de alojamiento y auditores cuando hay que juzgar la calidad de una instalación HTTPS.
¿Qué es SSL Labs?
El SSL Server Test, que es su nombre exacto, se conecta al servidor indicado como lo haría un navegador, pero probando todas las combinaciones posibles. Recoge el certificado y su cadena, comprueba que los reconocen los almacenes de Mozilla, Apple, Android, Java y Windows, enumera las versiones del protocolo aceptadas (de SSL 2 a TLS 1.3) y cada suite de cifrado ofrecida, y después prueba las vulnerabilidades conocidas, de Heartbleed a POODLE pasando por ROBOT. Una simulación muestra además qué protocolo negociarían decenas de navegadores, sistemas y bots, antiguos y recientes. Por último, el informe señala los buenos ajustes, como HSTS o un registro CAA en el DNS, e incluso la ausencia de un intercambio de claves resistente a los futuros ordenadores cuánticos. Las pruebas no son intrusivas: ni tráfico malicioso ni intentos de explotación.
La nota sigue una tabla pública, la SSL Server Rating Guide. La puntuación combina el soporte de protocolos (30 %), el intercambio de claves (30 %) y la fortaleza del cifrado (40 %), y después se aplican topes: TLS 1.0 todavía activo deja la nota en B como máximo, la ausencia de TLS 1.3 la limita a A- y una vulnerabilidad grave la hunde hasta F. Dos notas aparte, T y M, señalan un certificado no reconocido o emitido para otro nombre. Para conseguir una A+, hace falta una configuración sin avisos y una cabecera HSTS de al menos seis meses. La tabla evoluciona con las prácticas del sector: su última revisión es de mayo de 2025.
SSL Labs nació a principios de 2009 por iniciativa de Ivan Ristić, ingeniero de seguridad ya conocido por el cortafuegos de aplicaciones ModSecurity, que buscaba herramientas y documentación fiables sobre un tema con fama de oscuro. Se incorporó a Qualys con su proyecto en la primavera de 2010. La empresa californiana, una de las pioneras de la seguridad en modo SaaS, sigue presentando SSL Labs como un proyecto de investigación no comercial; publica además una prueba para navegadores, guías de buenas prácticas y SSL Pulse, un panel sobre la calidad HTTPS de las webs más visitadas. Ivan Ristić pasó el relevo al equipo de Qualys en 2016, aunque sigue como asesor del proyecto.
SSL Labs de un vistazo
- Tipo
- Prueba online y API
- Lanzamiento
- 2009
- Fundador
- Ivan Ristić
- Editor
- Qualys, desde 2010
- Sede del editor
- Foster City, California
- Facturación de Qualys
- 669,1 millones de dólares en 2025
- Escala de notas
- De A+ a F, más T y M
- Versión gratuita
- Sí, la herramienta completa
- Precio de entrada
- Gratis, sin cuenta
¿Para qué sirve SSL Labs?
-
Calificar tu configuración HTTPS
una nota de A+ a F, desglosada en cuatro barras (certificado, protocolos, intercambio de claves, cifrado), con los motivos de cada tope.
-
Revisar tu certificado
fechas de validez, cadena completa o incompleta, reconocimiento por los grandes almacenes de certificados, revocación y política CAA del dominio.
-
Poner orden en tus protocolos
la lista de versiones de TLS y de suites de cifrado que acepta tu servidor, con las que se consideran débiles.
-
Detectar las vulnerabilidades conocidas
Heartbleed, POODLE, ROBOT, renegociación insegura y otras vulnerabilidades del protocolo, probadas sin explotarlas.
-
Anticipar la compatibilidad
una simulación de conexión desde muchos navegadores, sistemas y bots, para saber quién se quedaría fuera si desactivas un protocolo antiguo.
-
Hacer pruebas en serie con la API
una API gratuita para lanzar análisis desde tus scripts, reservada a usos no comerciales y a servidores que estés autorizado a probar.


Opiniones sobre SSL Labs
Referencia
Cuando un administrador quiere saber si su HTTPS está a la altura, casi siempre empieza por aquí. SSL Labs ha impuesto su vocabulario: «tenemos una A+» se ha convertido en una frase habitual de los informes de auditoría, y la nota sirve de referencia común entre un cliente, su proveedor y su empresa de alojamiento. Su fuerza está en la profundidad del informe, gratuito, y en una tabla pública y documentada que hace que la nota se pueda verificar.
Aun así, hay que saber qué mide esa nota. Juzga el cifrado de la conexión, no la seguridad de la web: una aplicación vulnerable puede sacar una A+, y las cabeceras de seguridad distintas de HSTS, aunque aparezcan en el informe, no cuentan en la nota. La tabla, además, se endurece con el tiempo: un servidor con una A hace dos años puede bajar sin que nadie lo haya tocado, simplemente porque TLS 1.0 o un cifrado envejecido ahora penalizan. Es intencionado, pero sorprende. Detrás de una CDN como Cloudflare, lo que se evalúa es la configuración de la CDN, y llegar a la A+ suele exigir ajustar sus opciones más que tu propio servidor.
La herramienta tiene también un marco estrecho. Solo prueba servidores web públicos, en el puerto HTTPS estándar: un servidor interno, un puerto poco habitual o un servidor de correo con STARTTLS se le escapan. No hay historial ni alertas cuando caduca un certificado, y cada análisis tarda alrededor de un minuto. Los resultados aparecen en los paneles públicos de la web si olvidas marcar la casilla prevista. En cuanto a la API, exige registrarse con una dirección de correo profesional y prohíbe el uso comercial sin acuerdo de Qualys.
Para comprobar una instalación HTTPS, antes de publicar, después de renovar un certificado o a petición de un cliente, no hay nada mejor. Para vigilar un parque de servidores a largo plazo, necesitarás otra herramienta.
Puntos fuertes
- Gratis y sin cuenta, para un informe de una profundidad poco común.
- Una nota de A+ a F reconocida en todas partes, que facilita el diálogo con un cliente o un proveedor de alojamiento.
- Una tabla pública y documentada que explica cada tope.
- La simulación de compatibilidad, muy valiosa antes de desactivar un protocolo antiguo.
- Pruebas no intrusivas, sin riesgo para el servidor analizado.
Puntos débiles
- Una nota que mide el cifrado, no la seguridad global de la web.
- Solo servidores web públicos: ni puertos no estándar, ni servidores internos, ni correo con STARTTLS.
- Sin historial, sin monitorización ni alertas de caducidad.
- Un análisis de alrededor de un minuto, y resultados visibles en los paneles públicos si no marcas la casilla.
- Una API reservada a usos no comerciales, con registro mediante correo profesional.
¿Vale la pena SSL Labs?
Sí, si gestionas una web, un servidor o un parque de alojamiento y quieres saber, con pruebas, si tu HTTPS está bien configurado: tras instalar un certificado, antes de una auditoría de seguridad o cuando un cliente te pide una A. Los desarrolladores encuentran también la lista exacta de protocolos y cifrados que hay que desactivar, y lo que pueden romper al hacerlo.
No necesariamente, si tienes que probar servidores internos, puertos no estándar o servidores de correo: testssl.sh, una herramienta de código abierto para la línea de comandos, hace el mismo trabajo desde tu propio equipo. Para vigilar a lo largo del tiempo la caducidad de los certificados y la configuración de muchos dominios, hace falta un servicio de monitorización, como Hardenize o las ofertas de Qualys. Para la seguridad de las cabeceras HTTP en sentido amplio, el Mozilla HTTP Observatory, gratuito, completa bien el cuadro. Y para escribir una buena configuración en lugar de calificarla, el generador de configuración SSL de Mozilla sigue siendo un punto de partida práctico.
¿Cuánto cuesta SSL Labs?
SSL Labs no vende nada: no hay planes de pago ni límites anunciados para el uso manual. La API también es gratuita, pero está sujeta a las condiciones de uso de Qualys.
| Plan | Al mes | Incluye | Para quién |
|---|---|---|---|
| Herramienta online | 0 € | Sin cuenta, un dominio por análisis, informe completo | Comprobar una web a mano |
| API | 0 € | Registro con correo profesional, número de análisis simultáneos limitado | Scripts y herramientas de código abierto no comerciales |
Fuente: página oficial del SSL Server Test de Qualys SSL Labs, consultada el 31 de octubre de 2026.
- Sin acuerdo de Qualys, la API no puede usarse con fines comerciales, ni en una web pública, ni para revender el servicio; solo debe apuntar a servidores para los que tengas autorización.
- Proveedores de alojamiento, autoridades de certificación, CDN y agencias web pueden obtener condiciones más flexibles, siempre que ofrezcan la prueba gratis a todos sus clientes.
- Está prohibido automatizar la interfaz web (scraping): los análisis automáticos pasan por la API.
FAQ
Respuestas a las preguntas sobre SSL Labs
¿SSL Labs es gratis?
Sí, del todo. La prueba online se usa sin cuenta y la API es gratuita, pero reservada a usos no comerciales, salvo acuerdo con Qualys.
¿Cómo conseguir una A+ en SSL Labs?
Hace falta una configuración sin avisos: solo TLS 1.2 y 1.3, suites de cifrado modernas con confidencialidad directa, un certificado válido y completo, y una cabecera HSTS con una duración de al menos seis meses. Desde la revisión de mayo de 2025, un HSTS ausente o mal formado no solo te quita la A+: baja la nota a A-.
¿Por qué ha bajado mi nota si no he cambiado nada?
La tabla de calificación se revisa con los años: protocolos o cifrados que antes se aceptaban ahora penalizan. Un certificado caducado o una cadena incompleta también hacen caer la nota.
¿Los resultados de la prueba son públicos?
Por defecto, el dominio analizado puede aparecer en las listas de resultados recientes de la web. Para evitarlo, basta con marcar la casilla «Do not show the results on the boards» antes de lanzar el análisis.
¿Puede SSL Labs probar un servidor de correo o un servidor interno?
No. La prueba está pensada para servidores web públicos, en el puerto HTTPS estándar. Para un servidor interno, otro puerto o un servidor de correo, encaja mejor una herramienta de línea de comandos como testssl.sh.
Información verificada el 31 de octubre de 2026