
- Technique web
- Sécurité web
Mozilla HTTP Observatory : le contrôle gratuit des en-têtes de sécurité d’un site web
Référence
Le HTTP Observatory passe au crible la façon dont un site se protège au niveau du navigateur. On saisit un nom de domaine, et l’outil interroge le serveur pour vérifier une douzaine de réglages : politique de sécurité du contenu (CSP), passage forcé en HTTPS, cookies, protection contre l’affichage du site dans un cadre étranger. Il rend une note de A+ à F, puis, test par test, ce qui manque et comment le corriger. Gratuit, sans inscription et publié par Mozilla sur MDN, c’est l’un des outils de référence des développeurs pour durcir la configuration HTTP d’un site.
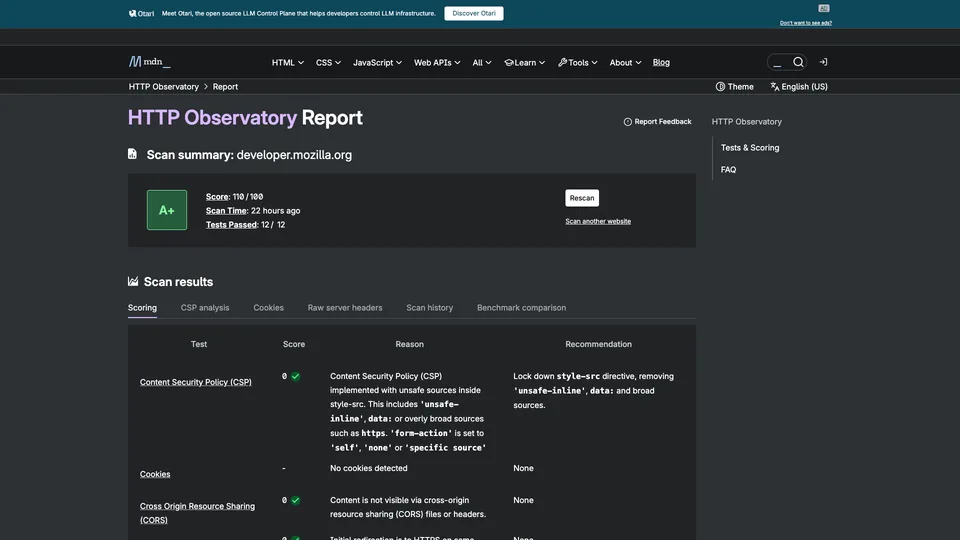
Qu’est-ce que Mozilla HTTP Observatory ?
L’analyse ne touche ni au code du site ni à sa base de données : l’Observatory se comporte comme un visiteur, suit les redirections depuis l’adresse en HTTP, puis lit les en-têtes que renvoie le serveur et le code de la page d’accueil. Douze tests sont menés, chacun sur un mécanisme de défense bien précis : la CSP, qui limite les scripts autorisés et freine les attaques par injection de code (XSS) ; HSTS et la redirection vers HTTPS sur le même nom de domaine, contre l’interception des échanges ; les attributs Secure, HttpOnly et SameSite des cookies ; X-Frame-Options ou la directive frame-ancestors, contre le détournement de clics ; mais aussi Referrer-Policy, X-Content-Type-Options, l’intégrité des scripts chargés depuis un réseau de diffusion (SRI), le partage entre origines (CORS) et l’en-tête d’isolement Cross-Origin-Resource-Policy (CORP).
La note obéit à un barème public. Chaque site part de 100 points, perd des points pour chaque test échoué, puis, s’il reste au-dessus de 90, gagne des bonus pour les protections les plus avancées, jusqu’à 145. Le score se traduit en lettre, de F à A+ à partir de 100. Le rapport détaille ensuite la CSP directive par directive, les cookies, les en-têtes bruts renvoyés par le serveur et l’historique des analyses du domaine. L’outil ne cherche pas de failles dans le code, de logiciels obsolètes ou d’extensions vulnérables, et il ne teste plus les certificats TLS.
Un détail compte à la lecture du rapport : une politique de contenu déclarée dans une balise meta de la page est bien prise en compte, mais une politique en Report-Only, utile pour tester sans rien casser, n’entre pas dans la note.
Le projet est né chez Mozilla, l’éditeur de Firefox, où l’ingénieure sécurité April King l’a conçu pour améliorer les sites de l’entreprise avant de le rendre public en août 2016, sous le nom de Mozilla Observatory. Le 2 juillet 2024, il a déménagé sur MDN Web Docs, la documentation de référence des développeurs web tenue par Mozilla, avec un moteur réécrit en JavaScript et publié en open source. L’ancien site, qui testait aussi TLS et SSH, a fermé en octobre 2024. Au moment de ce déménagement, en juillet 2024, Mozilla indiquait que l’outil avait déjà analysé plus de 6,9 millions de sites, pour 47 millions d’analyses.
Mozilla HTTP Observatory en un coup d’œil
- Type
- Outil en ligne, API et ligne de commande
- Création
- 2016
- Conceptrice
- April King, ingénieure sécurité chez Mozilla
- Éditeur
- Mozilla, sur MDN Web Docs
- Siège
- San Francisco, États-Unis
- Contrôles
- 12 tests, note de A+ à F
- Code source
- Open source, licence MPL 2.0
- Version gratuite
- Oui, l’outil entier
- Prix d’entrée
- Gratuit, sans compte
À quoi sert Mozilla HTTP Observatory ?
-
Noter la sécurité HTTP de votre site
une note de A+ à F et un score sur 100, avec pour chaque test la raison du résultat et la correction conseillée.
-
Décortiquer votre CSP
chaque directive de votre politique de sécurité du contenu est passée en revue, avec les sources trop permissives signalées.
-
Vérifier HTTPS et HSTS
la redirection depuis HTTP, sa destination et la durée pendant laquelle le navigateur doit imposer HTTPS.
-
Contrôler vos cookies
les attributs Secure, HttpOnly et SameSite de chaque cookie déposé par la page d’accueil.
-
Suivre vos progrès
l’historique des analyses de votre domaine et une comparaison avec les autres sites testés.
-
Automatiser le contrôle
une API gratuite, sans clé, et un outil en ligne de commande pour tester vos sites à chaque mise en production.


Avis sur Mozilla HTTP Observatory
Référence
Le HTTP Observatory est le bon point de départ pour savoir si un site applique les protections que les navigateurs mettent à sa disposition. Une minute suffit pour obtenir une liste de corrections claire, classée par test, avec à chaque fois l’en-tête à ajouter. C’est aussi un outil transparent : le barème est publié, le code est ouvert, et Mozilla documente ses choix. Après une mise en ligne, un changement d’hébergeur ou de CDN, c’est le contrôle à faire.
La note demande pourtant un peu de recul. Mozilla le reconnaît lui-même, les points attribués à chaque test sont en partie arbitraires : un petit site vitrine sans formulaire ni compte client n’a pas les mêmes besoins qu’une banque en ligne, et l’outil les juge à la même aune. Le cas typique est la CSP stricte, qui pèse lourd dans le score mais peut demander des semaines de travail sur un site chargé de scripts tiers, de balises d’analyse ou d’un CMS comme WordPress. Un B bien compris vaut mieux qu’un A+ obtenu en cassant des fonctions du site.
Ce qu’il ne regarde pas compte autant. L’Observatory vérifie la configuration, pas la solidité de l’application : une injection SQL, une extension vulnérable ou un mot de passe faible passent sous son radar, et la configuration TLS n’est plus analysée depuis 2024. Un A+ ne veut donc pas dire « site sûr », mais « site qui a bien réglé ses en-têtes ». Seule la page d’accueil est analysée, et l’outil est pensé pour des sites, pas pour des API.
Pour zéro euro et sans compte, on ne trouve pas plus simple pour repérer les oublis les plus fréquents. Les corrections demandent en revanche l’accès à la configuration du serveur, et souvent l’aide d’un développeur.
Points forts
- Entièrement gratuit, sans compte, avec une API et une ligne de commande ouvertes.
- Un barème et un code publiés : on sait exactement d’où vient la note.
- Une recommandation précise pour chaque test échoué.
- Une analyse détaillée de la CSP et des cookies, rare dans un outil gratuit.
- L’historique des analyses de chaque domaine, utile pour suivre une correction.
Points faibles
- Une note fondée sur des pondérations en partie arbitraires, sans tenir compte du type de site.
- Une CSP stricte difficile à atteindre sur un site qui dépend de scripts tiers.
- Aucune recherche de failles applicatives ni, depuis 2024, de contrôle TLS.
- Seule la page d’accueil est analysée, pas l’ensemble du site.
- Pas d’alerte ni de surveillance automatique entre deux analyses.
Mozilla HTTP Observatory vaut-il la peine ?
Oui, si vous mettez un site en ligne, en changez l’hébergement ou en reprenez la maintenance, et que vous voulez vérifier en quelques minutes que ses en-têtes de sécurité sont en place. Développeurs, intégrateurs et agences y trouveront une liste de tâches concrète, gratuite, et une API pour l’intégrer à leurs tests automatiques.
Pas forcément, si vous cherchez à savoir si votre site est réellement vulnérable. Il faut alors un scanner de vulnérabilités, comme ZAP, open source, ou un audit de sécurité réalisé par un spécialiste. Pour la configuration TLS et les certificats, SSL Labs de Qualys a pris le relais depuis la fermeture de l’ancien Observatory. Et pour un simple coup d’œil aux en-têtes, Security Headers rend un verdict proche, plus succinct. Le contrôle de configuration, lui, reste mieux fait ici.
Combien coûte Mozilla HTTP Observatory ?
Rien du tout. Mozilla ne vend aucune formule : l’analyse en ligne se fait sans compte, l’API répond sans clé et l’outil en ligne de commande est open source. La seule limite tient au rythme : un même site ne peut être analysé qu’une fois par minute.
| Formule | Par mois | Accès | Pour qui |
|---|---|---|---|
| Outil en ligne | 0 € | Sans compte, un domaine par analyse | Vérifier un site à la main |
| API et ligne de commande | 0 € | Sans clé, code open source | Développeurs, tests automatiques, suivi de plusieurs sites |
Source : grille tarifaire officielle de Mozilla HTTP Observatory (page officielle de l’outil, aucune offre payante), relevée le 31 octobre 2026.
- Un même site peut être analysé une fois toutes les 60 secondes ; un rapport consulté plus de 24 heures après la dernière analyse est relancé automatiquement.
- L’historique des analyses de chaque domaine est public : n’importe qui peut consulter les résultats d’un site.
- Le moteur peut aussi être installé sur son propre serveur, avec une base PostgreSQL, sans frais de licence.
FAQ
Réponses aux questions sur Mozilla HTTP Observatory
Mozilla HTTP Observatory est-il gratuit ?
Oui, entièrement. L’analyse en ligne se fait sans compte, l’API répond sans clé et le code est open source. Seule limite : une analyse par site et par minute.
Un A+ signifie-t-il que mon site est sécurisé ?
Non. L’outil vérifie les en-têtes de sécurité HTTP et la configuration des cookies et des redirections. Il ne recherche ni failles dans le code, ni logiciels ou extensions obsolètes, et ne teste plus la configuration TLS.
Où est passé observatory.mozilla.org ?
L’outil a rejoint MDN Web Docs, à l’adresse developer.mozilla.org/observatory, le 2 juillet 2024. L’ancien site, qui testait aussi TLS et SSH, a fermé en octobre 2024 ; l’historique des analyses a été conservé.
Pourquoi mon score est-il pénalisé alors que mon site redirige bien vers HTTPS ?
L’Observatory exige que la première redirection mène vers HTTPS sur le même nom de domaine. Passer directement de http://exemple.com à https://www.exemple.com est pénalisé : il faut d’abord rediriger vers https://exemple.com, puis vers la version www.
Faut-il viser la note maximale ?
Pas à tout prix. Certaines protections, comme une CSP stricte, peuvent casser des fonctions d’un site qui dépend de scripts tiers. Mieux vaut corriger d’abord HTTPS, HSTS et les cookies, puis avancer sur la CSP sans rien casser.
Informations vérifiées le 31 octobre 2026