
- Técnica web
- Seguridad web
SecurityHeaders: la nota de A+ a F de las cabeceras de seguridad de una web
Referencia
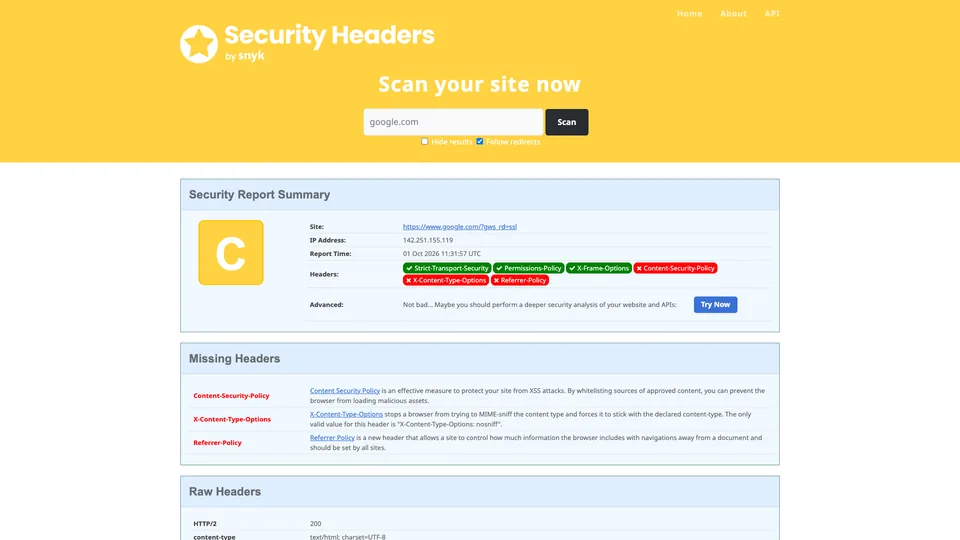
Pegas la dirección de una web, haces clic en «Scan» y SecurityHeaders muestra una letra grande, de A+ a F, que resume las protecciones que esa web pide aplicar a los navegadores. Debajo de la nota, el informe enumera las cabeceras HTTP presentes y las que faltan (HSTS, Content-Security-Policy, X-Frame-Options y algunas más), con una breve explicación de cada una. Gratuito y sin registro, es el test de cabeceras de seguridad más conocido de la web, el que lanzan desarrolladores y auditores para tener un primer diagnóstico en pocos segundos.
¿Qué es SecurityHeaders?
Con cada respuesta, un servidor web envía al navegador cabeceras HTTP que el visitante no ve. Algunas sirven para la seguridad: imponer HTTPS (Strict-Transport-Security), limitar los scripts autorizados en la página (Content-Security-Policy), impedir que la web se muestre dentro de un marco ajeno (X-Frame-Options), evitar que el navegador adivine el tipo de un archivo (X-Content-Type-Options), controlar la información que se transmite a otras webs (Referrer-Policy) o cortar el acceso a la cámara y al micrófono (Permissions-Policy). SecurityHeaders consulta la dirección indicada, sigue las redirecciones si así lo quieres y comprueba si están estas seis cabeceras. Si están todas, A+; si no hay ninguna, F. Una política de contenido demasiado permisiva, que autorice scripts en línea, limita la nota a A y genera un aviso.
El informe no se queda en la nota. Recoge la lista completa de cabeceras que devuelve el servidor, marca en azul las que revelan demasiado sobre el software instalado (Server, X-Powered-By), comenta las cabeceras encontradas y presenta las «cabeceras futuras», como Cross-Origin-Embedder-Policy. Una casilla permite no aparecer en la lista de los últimos análisis, pública por defecto, que la página de inicio coloca junto a un «cuadro de honor» y un «muro de la vergüenza».
La herramienta la lanzó en febrero de 2015 Scott Helme, investigador de seguridad británico, primero en la dirección securityheaders.io; las notas, inspiradas en las que da SSL Labs para el cifrado, llegaron en diciembre de ese mismo año. El contador superó los 250 millones de análisis en 2023 y mostraba más de 400 millones en octubre de 2026, casi la mitad con nota F. En junio de 2023, la web se integró en Probely, una empresa portuguesa de pruebas de seguridad que la patrocinaba desde 2020 y que a su vez compró la estadounidense Snyk en noviembre de 2024. Scott Helme sigue vinculado al proyecto. La API de pago, en cambio, se cerró en 2026: ya no se vende ni se renueva ninguna suscripción.
SecurityHeaders de un vistazo
- Tipo
- Test online, sin cuenta
- Lanzamiento
- Febrero de 2015
- Creador
- Scott Helme, investigador de seguridad
- Origen
- Reino Unido
- Propietario
- Snyk (compra de Probely, 2024)
- Cabeceras evaluadas
- Seis, de HSTS a Permissions-Policy
- Análisis realizados
- Más de 400 millones (octubre de 2026)
- Versión gratuita
- Sí, todo el servicio
- Precio de entrada
- Gratis
¿Para qué sirve SecurityHeaders?
-
Poner nota a las protecciones de tu web
una letra de A+ a F que indica de un vistazo cuántas cabeceras de seguridad envía tu servidor.
-
Saber qué añadir
cada cabecera ausente se explica en dos frases, con un enlace a su documentación para implantarla.
-
Detectar una CSP demasiado permisiva
los scripts en línea o la evaluación de código permitidos en tu política de contenido generan un aviso y limitan la nota.
-
Leer las cabeceras en bruto
la respuesta completa del servidor, con las cabeceras que delatan tu software o su versión señaladas aparte.
-
Adelantarte a las próximas cabeceras
las protecciones de aislamiento entre orígenes, como Cross-Origin-Embedder-Policy, presentadas antes de que cuenten en la nota.


Opiniones sobre SecurityHeaders
Referencia
SecurityHeaders te dice en diez segundos si una web ha pensado en sus cabeceras de seguridad, y nadie lo hace más sencillo. La letra la entiende todo el mundo, el rojo y el verde se leen sin formación, y cada carencia viene con una explicación lo bastante clara como para reenviarla tal cual al proveedor de alojamiento o al desarrollador. Ese aire de «boletín de notas» es intencionado: dan ganas de subir el C a una A, y a menudo es lo que empuja a configurar por fin HSTS o una política de contenido.
Esa letra mide menos cosas de las que parece. Cuenta sobre todo cabeceras presentes o ausentes; no dice si la política de contenido protege de verdad, ni prueba el certificado, ni las cookies, ni los fallos de la aplicación. Un A+ no convierte una web en segura, y un C no la convierte en vulnerable: la propia página de inicio de Google sacaba un C en octubre de 2026. En las webs montadas sobre un CMS o un alojamiento compartido, aspirar al A+ exige a veces más trabajo del que justifica el beneficio, sobre todo en lo que respecta a la CSP.
La caza de la nota también tiene sus trampas. Una política de contenido copiada de un ejemplo bloquea los scripts de terceros de la web, ya sea la herramienta de estadísticas, el banner de consentimiento o el módulo de pago, y la rompe sin avisar: primero se despliega en modo Report-Only, que SecurityHeaders no tiene en cuenta en la nota, y después se endurece una vez revisadas las infracciones. La misma prudencia vale para HSTS: las opciones includeSubDomains y preload comprometen todos los subdominios durante meses, y un subdominio sin HTTPS se vuelve inaccesible.
El servicio, por último, ya no es exactamente el de antes. La API cerró en 2026, lo que obliga a revisar las integraciones continuas y los paneles de seguimiento que se apoyaban en ella, y la web, ahora filtrada contra los bots, ya no se presta a los scripts. No hay cuenta, ni historial, ni alertas, y Snyk no ha dicho nada de sus planes para la herramienta. Para una comprobación manual y puntual, sigue cumpliendo a la perfección.
Puntos fuertes
- Gratuito, sin cuenta y sin límite anunciado.
- Una nota que entiende cualquiera, útil para convencer a un cliente o a quien decide.
- Una explicación para cada cabecera que falta, con lo necesario para implantarla.
- Las cabeceras en bruto, las fugas de información del servidor y las cabeceras futuras en el mismo informe.
- Una opción para ocultar tu análisis de la lista pública.
Puntos débiles
- Una nota basada sobre todo en la presencia de las cabeceras, no en la calidad de su configuración.
- Nada sobre el certificado, las cookies o los fallos de la aplicación.
- Sin API desde 2026: la nota ya no se puede obtener con un script, hay que recurrir a otra herramienta para automatizar.
- Ni historial, ni monitorización, ni alertas en caso de regresión.
- Un futuro incierto desde la compra por parte de Snyk.
¿Vale la pena SecurityHeaders?
Sí, si acabas de tocar la configuración de un servidor, de una CDN o de un alojamiento y quieres comprobar al instante lo que reciben los navegadores. También resulta útil para hacer un primer repaso de una web que asumes en mantenimiento, o para ilustrar una auditoría con una nota que todo el mundo entiende.
No necesariamente, si buscas automatizar la comprobación o analizar a fondo tu política de contenido. El HTTP Observatory de Mozilla, también gratuito, revisa la CSP y las cookies, guarda un historial y sigue ofreciendo una API. El CSP Evaluator de Google ayuda a endurecer una política de contenido, SSL Labs de Qualys se ocupa del certificado y del cifrado, y Report URI recoge las infracciones que señalan los navegadores una vez implantada la CSP. Desconfía, por último, de las webs con nombres parecidos que copian la misma interfaz.
¿Cuánto cuesta SecurityHeaders?
El análisis online es totalmente gratuito, sin cuenta ni cuota anunciada, y SecurityHeaders ya no vende ningún plan: la suscripción a la API, su única oferta de pago, ya no se comercializa ni se renueva.
| Plan | Al mes | Incluye | Para quién |
|---|---|---|---|
| Gratis | 0 € | Análisis online sin cuota anunciada, informe completo | Desarrolladores, administradores, auditores, propietarios de webs |
Fuente: página oficial de presentación de SecurityHeaders, consultada el 31 de octubre de 2026.
- No hay tarifas: el editor presenta la herramienta como gratuita.
- La API de pago, cerrada en 2026, ya no admite nuevas suscripciones; los suscriptores actuales ya no pueden renovar.
FAQ
Respuestas a las preguntas sobre SecurityHeaders
¿SecurityHeaders es gratis?
Sí. El análisis se hace online, sin cuenta, y el editor ya no vende ningún plan desde que cerró su API.
¿Cómo se consigue la nota A+?
El servidor tiene que enviar las seis cabeceras que se comprueban: Strict-Transport-Security, Content-Security-Policy, X-Frame-Options, X-Content-Type-Options, Referrer-Policy y Permissions-Policy, sin autorizar scripts en línea en la política de contenido, lo que limita la nota a A.
¿Una mala nota significa que pueden hackear mi web?
No. La nota mide protecciones adicionales que se piden al navegador, no la ausencia de fallos. Una web con F puede estar sana, y una con A+ puede ser vulnerable por otro lado.
¿La API de SecurityHeaders sigue funcionando?
No. Su cierre se anunció en 2025 para abril de 2026, y la página oficial indica que el servicio está interrumpido. Para automatizar las comprobaciones, la API gratuita del HTTP Observatory de Mozilla es la alternativa más cercana.
¿Los resultados de mi análisis son públicos?
Por defecto, la web analizada aparece en la lista de los últimos análisis de la página de inicio. Para evitarlo, basta con marcar «Hide results» antes de lanzar el análisis.
Información verificada el 31 de octubre de 2026