
- Веб-техника
- Веб-безопасность
SecurityHeaders: оценка от A+ до F для заголовков безопасности сайта
Эталон
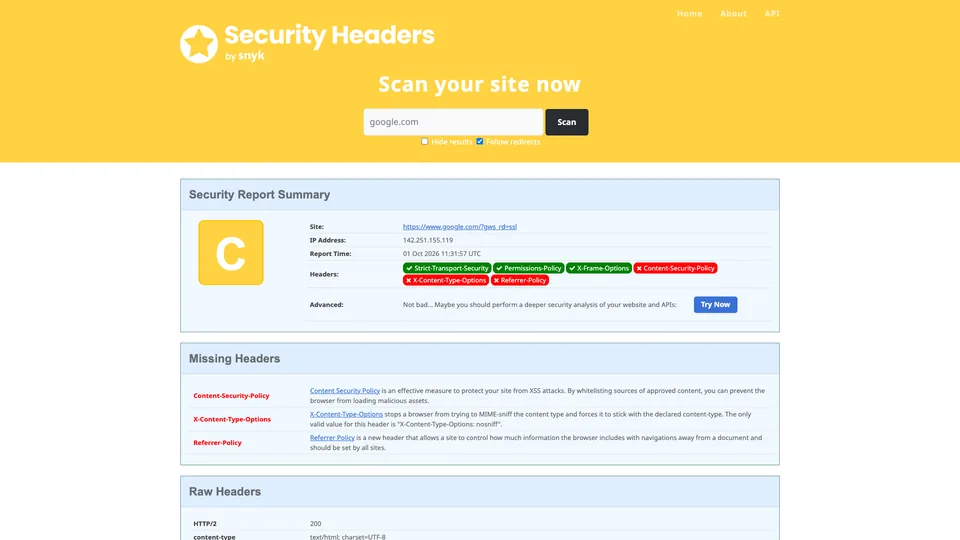
Вы вставляете адрес сайта, нажимаете «Scan», и SecurityHeaders показывает крупную букву от A+ до F, которая подытоживает, какие защитные меры сайт просит браузеры применять. Под оценкой в отчёте перечислены имеющиеся и отсутствующие HTTP-заголовки (HSTS, Content-Security-Policy, X-Frame-Options и ещё несколько), к каждому — краткое пояснение. Бесплатный и без регистрации, это самый известный в интернете тест заголовков безопасности: его запускают разработчики и аудиторы, чтобы за несколько секунд получить первую картину.
Что такое SecurityHeaders?
С каждым ответом веб-сервер отправляет браузеру HTTP-заголовки, которых посетитель не видит. Часть из них отвечает за безопасность: принудительно включить HTTPS (Strict-Transport-Security), ограничить разрешённые на странице скрипты (Content-Security-Policy), запретить показ сайта во фрейме на чужом сайте (X-Frame-Options), не дать браузеру угадывать тип файла (X-Content-Type-Options), контролировать, какие сведения передаются другим сайтам (Referrer-Policy), или закрыть доступ к камере и микрофону (Permissions-Policy). SecurityHeaders запрашивает указанный адрес, при желании следует по редиректам и проверяет наличие этих шести заголовков. Есть все — A+; нет ни одного — F. Слишком разрешительная политика контента, допускающая встроенные скрипты, ограничивает оценку уровнем A и вызывает предупреждение.
Отчёт не ограничивается оценкой. В нём приводится полный список заголовков, которые вернул сервер, синим выделены те, что слишком много говорят об установленном ПО (Server, X-Powered-By), даются комментарии к найденным заголовкам и описываются «будущие заголовки», например Cross-Origin-Embedder-Policy. Отдельная галочка позволяет не попасть в список последних проверок — по умолчанию он публичный, а на главной рядом с ним размещены «доска почёта» и «доска позора».
Сервис запустил в феврале 2015 года британский исследователь безопасности Скотт Хелм, сначала по адресу securityheaders.io; оценки, по образцу тех, что SSL Labs ставит за шифрование, появились в декабре того же года. В 2023 году счётчик превысил 250 млн проверок, а в октябре 2026 года показывал более 400 млн, почти половина из которых получила F. В июне 2023 года сайт перешёл к Probely — португальскому разработчику инструментов тестирования безопасности, который спонсировал его с 2020 года и которого в ноябре 2024 года, в свою очередь, купила американская Snyk. Скотт Хелм по-прежнему участвует в проекте. А вот платный API закрыли в 2026 году: подписки больше не продаются и не продлеваются.
SecurityHeaders вкратце
- Тип
- Онлайн-тест без аккаунта
- Запуск
- Февраль 2015 года
- Создатель
- Скотт Хелм, исследователь безопасности
- Страна
- Великобритания
- Владелец
- Snyk (покупка Probely, 2024)
- Проверяемые заголовки
- Шесть, от HSTS до Permissions-Policy
- Проведено проверок
- Более 400 млн (октябрь 2026 года)
- Бесплатная версия
- Есть, весь сервис
- Стоимость
- Бесплатно
Для чего нужен SecurityHeaders?
-
Оценить защиту сайта
буква от A+ до F, по которой сразу видно, сколько заголовков безопасности отправляет ваш сервер.
-
Понять, что добавить
каждый отсутствующий заголовок объясняется в двух предложениях со ссылкой на документацию по его настройке.
-
Выявить слишком мягкую CSP
разрешённые в политике контента встроенные скрипты или выполнение кода вызывают предупреждение и ограничивают оценку.
-
Читать заголовки в исходном виде
полный ответ сервера, где отдельно отмечены заголовки, выдающие ваше ПО или его версию.
-
Готовиться к новым заголовкам
защита за счёт изоляции источников, например Cross-Origin-Embedder-Policy, описана ещё до того, как начнёт влиять на оценку.


Отзывы о SecurityHeaders
Эталон
SecurityHeaders за десять секунд показывает, позаботился ли сайт о заголовках безопасности, и проще этого не сделать. Букву понимают все, красный и зелёный читаются без подготовки, а каждый пробел сопровождается объяснением, достаточно понятным, чтобы переслать его хостеру или разработчику как есть. Этот эффект «дневника с оценками» задуман специально: хочется подтянуть C до A, и именно это часто подталкивает наконец настроить HSTS или политику контента.
Эта буква измеряет меньше, чем кажется. Она в основном учитывает, есть заголовки или нет; она не говорит, действительно ли защищает политика контента, и не проверяет ни сертификат, ни cookie, ни уязвимости приложения. Поэтому A+ не делает сайт безопасным, а C не делает его уязвимым: сама главная страница Google в октябре 2026 года получила C. Для сайтов на CMS или виртуальном хостинге погоня за A+ иногда требует больше усилий, чем оправдывает результат, особенно в части CSP.
У погони за оценкой есть и подводные камни. Политика контента, скопированная из примера, блокирует сторонние скрипты сайта — систему аналитики, баннер согласия, платёжный модуль — и ломает его без предупреждения: сначала её разворачивают в режиме Report-Only, который SecurityHeaders не учитывает в оценке, а ужесточают после разбора нарушений. Та же осторожность нужна с HSTS: параметры includeSubDomains и preload на месяцы распространяются на все поддомены, и поддомен без HTTPS становится недоступным.
Наконец, сервис уже не совсем тот, что прежде. API закрыли в 2026 году, из-за чего приходится переделывать CI-конвейеры и дашборды мониторинга, которые на него опирались, а сайт, теперь защищённый от ботов, больше не подходит для скриптов. Нет ни аккаунта, ни истории, ни оповещений, а Snyk ничего не сообщила о планах на инструмент. Для разовой ручной проверки он по-прежнему отлично справляется.
Сильные стороны
- Бесплатно, без аккаунта и без заявленных ограничений.
- Оценка, понятная неспециалисту, — удобно, чтобы убедить клиента или руководителя.
- Объяснение для каждого отсутствующего заголовка и всё, что нужно для его настройки.
- Исходные заголовки, утечки сведений о сервере и будущие заголовки в одном отчёте.
- Возможность скрыть свою проверку из публичного списка.
Слабые стороны
- Оценка основана в основном на наличии заголовков, а не на качестве их настройки.
- Ничего о сертификате, cookie или уязвимостях приложения.
- С 2026 года нет API: оценку больше нельзя получить скриптом, для автоматизации нужен другой инструмент.
- Нет ни истории, ни мониторинга, ни оповещений при ухудшении.
- Неясное будущее после покупки компанией Snyk.
Стоит ли SecurityHeaders своих денег?
Да, если вы только что меняли настройки сервера, CDN или хостинга и хотите мгновенно проверить, что получают браузеры. Он пригодится и для первого осмотра сайта, взятого на поддержку, или чтобы проиллюстрировать аудит оценкой, понятной всем.
Не обязательно, если вы хотите автоматизировать проверку или детально проанализировать политику контента. HTTP Observatory от Mozilla, тоже бесплатный, проверяет CSP и cookie, хранит историю и по-прежнему предлагает API. CSP Evaluator от Google помогает ужесточить политику контента, SSL Labs от Qualys проверяет сертификат и шифрование, а Report URI собирает нарушения, о которых сообщают браузеры после внедрения CSP. И остерегайтесь сайтов с похожими названиями, копирующих тот же интерфейс.
Сколько стоит SecurityHeaders?
Онлайн-проверка полностью бесплатна, без аккаунта и заявленных квот, а SecurityHeaders больше не продаёт никаких тарифов: подписка на API, единственное платное предложение, больше не продаётся и не продлевается.
| Тариф | В месяц | Включено | Для кого |
|---|---|---|---|
| Бесплатный | 0 € | Онлайн-проверки без заявленных квот, полный отчёт | Разработчики, администраторы, аудиторы, владельцы сайтов |
Источник: официальная страница SecurityHeaders с описанием сервиса, данные на 31 октября 2026 года.
- Тарифной сетки нет: разработчик представляет инструмент как бесплатный.
- Платный API, закрытый в 2026 году, не принимает новых подписок; действующие подписчики больше не могут продлить подписку.
FAQ
Ответы на вопросы о SecurityHeaders
SecurityHeaders бесплатный?
Да. Проверка проходит онлайн, без аккаунта, а после закрытия API разработчик больше не продаёт никаких тарифов.
Как получить оценку A+?
Сервер должен отправлять все шесть проверяемых заголовков: Strict-Transport-Security, Content-Security-Policy, X-Frame-Options, X-Content-Type-Options, Referrer-Policy и Permissions-Policy, причём политика контента не должна разрешать встроенные скрипты — иначе оценка ограничивается уровнем A.
Плохая оценка значит, что мой сайт можно взломать?
Нет. Оценка измеряет дополнительные защитные меры, которые сайт запрашивает у браузера, а не отсутствие уязвимостей. Сайт с оценкой F может быть вполне надёжным, а сайт с A+ — уязвимым в другом.
API SecurityHeaders ещё работает?
Нет. О его закрытии объявили в 2025 году с датой в апреле 2026 года, и на официальной странице сказано, что сервис прекращён. Для автоматизации проверок ближайшая альтернатива — бесплатный API HTTP Observatory от Mozilla.
Результаты моей проверки публичны?
По умолчанию проверенный сайт попадает в список последних проверок на главной странице. Чтобы этого избежать, достаточно перед запуском отметить «Hide results».
Информация проверена 31 октября 2026 г.