
- Technique web
- Sécurité web
SecurityHeaders : la note de A+ à F des en-têtes de sécurité d’un site
Référence
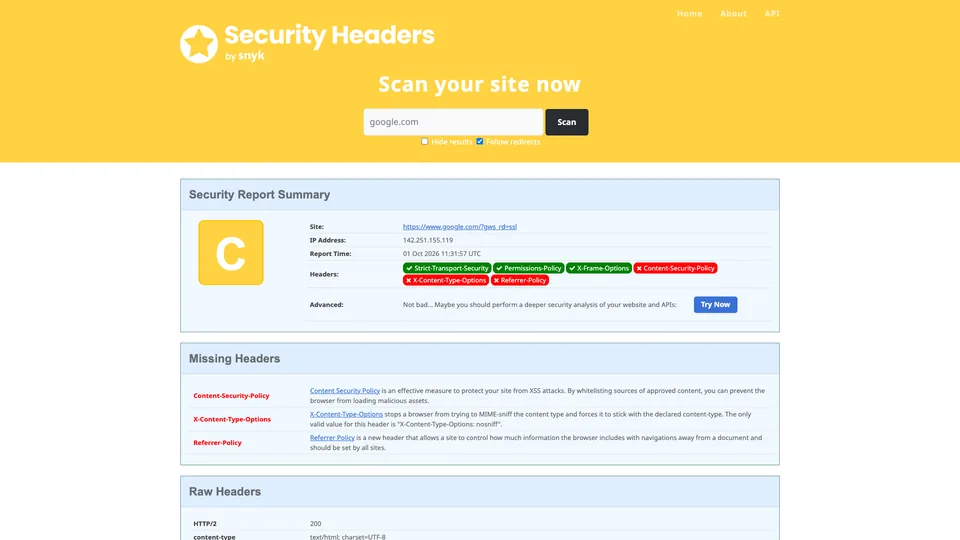
On colle l’adresse d’un site, on clique sur « Scan », et SecurityHeaders affiche une grosse lettre, de A+ à F, qui résume les protections que ce site demande aux navigateurs d’appliquer. Sous la note, le rapport liste les en-têtes HTTP présents et ceux qui manquent (HSTS, Content-Security-Policy, X-Frame-Options et quelques autres), avec pour chacun une explication courte. Gratuit et sans inscription, c’est le test d’en-têtes de sécurité le plus connu du Web, celui que développeurs et auditeurs lancent pour avoir un premier état des lieux en quelques secondes.
Qu’est-ce que SecurityHeaders ?
À chaque réponse, un serveur web envoie au navigateur des en-têtes HTTP, invisibles pour le visiteur. Certains servent à la sécurité : imposer HTTPS (Strict-Transport-Security), limiter les scripts autorisés sur la page (Content-Security-Policy), interdire l’affichage du site dans un cadre étranger (X-Frame-Options), empêcher le navigateur de deviner le type d’un fichier (X-Content-Type-Options), maîtriser les informations transmises aux autres sites (Referrer-Policy) ou couper l’accès à la caméra et au micro (Permissions-Policy). SecurityHeaders interroge l’adresse demandée, suit les redirections si on le souhaite, et vérifie la présence de ces six en-têtes. Tous présents, c’est A+ ; aucun, c’est F. Une politique de contenu trop permissive, avec des scripts en ligne autorisés, plafonne la note à A et déclenche un avertissement.
Le rapport ne s’arrête pas à la note. Il reprend la liste complète des en-têtes renvoyés par le serveur, signale en bleu ceux qui en disent trop sur le logiciel installé (Server, X-Powered-By), commente les en-têtes trouvés et présente les « en-têtes à venir » comme Cross-Origin-Embedder-Policy. Une case permet de ne pas apparaître dans la liste des derniers scans, publique par défaut, où l’accueil range aussi un « tableau d’honneur » et un « mur de la honte ».
L’outil a été lancé en février 2015 par Scott Helme, chercheur en sécurité britannique, d’abord à l’adresse securityheaders.io ; les notes, calquées sur celles de SSL Labs pour le chiffrement, sont arrivées en décembre de la même année. Le compteur a dépassé les 250 millions de scans en 2023 et en affichait plus de 400 millions en octobre 2026, dont près de la moitié notés F. En juin 2023, le site a rejoint Probely, un éditeur portugais de tests de sécurité qui le sponsorisait depuis 2020, lui-même racheté par l’américain Snyk en novembre 2024. Scott Helme reste associé au projet. L’API payante, elle, a été arrêtée en 2026 : plus aucun abonnement n’est vendu ni renouvelé.
SecurityHeaders en un coup d’œil
- Type
- Test en ligne, sans compte
- Création
- Février 2015
- Créateur
- Scott Helme, chercheur en sécurité
- Origine
- Royaume-Uni
- Propriétaire
- Snyk (rachat de Probely, 2024)
- En-têtes notés
- Six, de HSTS à Permissions-Policy
- Scans réalisés
- Plus de 400 millions (octobre 2026)
- Version gratuite
- Oui, tout le service
- Prix d’entrée
- Gratuit
À quoi sert SecurityHeaders ?
-
Noter les protections de votre site
une lettre de A+ à F qui dit d’un coup d’œil combien d’en-têtes de sécurité votre serveur envoie.
-
Savoir quoi ajouter
chaque en-tête absent est expliqué en deux phrases, avec un lien vers sa documentation pour le mettre en place.
-
Repérer une CSP trop permissive
les scripts en ligne ou l’évaluation de code autorisés dans votre politique de contenu font l’objet d’un avertissement et plafonnent la note.
-
Lire les en-têtes bruts
la réponse complète du serveur, avec les en-têtes qui trahissent votre logiciel ou sa version signalés à part.
-
Anticiper les prochains en-têtes
les protections d’isolation entre origines, comme Cross-Origin-Embedder-Policy, présentées avant d’entrer dans la note.


Avis sur SecurityHeaders
Référence
SecurityHeaders dit en dix secondes si un site a pensé à ses en-têtes de sécurité, et personne ne fait plus simple. La lettre parle à tout le monde, le rouge et le vert se lisent sans formation, et chaque manque est accompagné d’une explication assez claire pour être transmise telle quelle à l’hébergeur ou au développeur. Ce côté « bulletin de notes » est d’ailleurs voulu : on a envie de remonter son C en A, et c’est souvent ce qui pousse à enfin configurer HSTS ou une politique de contenu.
Cette lettre mesure moins de choses qu’on ne le croit. Elle compte surtout des en-têtes présents ou absents ; elle ne dit pas si la politique de contenu protège vraiment, ne teste ni le certificat, ni les cookies, ni les failles de l’application. Un A+ ne fait donc pas un site sûr, et un C ne fait pas un site vulnérable : la page d’accueil de Google elle-même obtenait un C en octobre 2026. Pour les sites bâtis sur un CMS ou un hébergement mutualisé, viser le A+ demande parfois plus de travail que le gain n’en justifie, surtout côté CSP.
La chasse à la note a aussi ses pièges. Une politique de contenu copiée d’un exemple bloque les scripts tiers du site, outil de statistiques, bandeau de consentement, module de paiement, et le casse sans prévenir : on la déploie d’abord en mode Report-Only, que SecurityHeaders ne compte pas dans la note, puis on la durcit une fois les violations lues. Même prudence avec HSTS : les options includeSubDomains et preload engagent tous les sous-domaines pour des mois, et un sous-domaine sans HTTPS devient injoignable.
Le service, enfin, n’est plus tout à fait celui d’avant. L’API a fermé en 2026, ce qui oblige à revoir les intégrations continues et les tableaux de suivi qui s’appuyaient dessus, et le site, désormais filtré contre les robots, ne se prête plus aux scripts. Il n’y a ni compte, ni historique, ni alerte, et Snyk n’a rien dit de ses projets pour l’outil. Pour un contrôle manuel, ponctuel, il fait toujours parfaitement l’affaire.
Points forts
- Gratuit, sans compte et sans limite affichée.
- Une note lisible par un non-spécialiste, utile pour convaincre un client ou un décideur.
- Une explication pour chaque en-tête manquant, avec de quoi le mettre en place.
- Les en-têtes bruts, les fuites d’information sur le serveur et les en-têtes à venir dans le même rapport.
- Une option pour masquer son scan de la liste publique.
Points faibles
- Une note fondée surtout sur la présence des en-têtes, pas sur la qualité de leurs réglages.
- Rien sur le certificat, les cookies ou les failles de l’application.
- Plus d’API depuis 2026 : la note ne peut plus être récupérée par un script, il faut passer par un autre outil pour automatiser.
- Ni historique, ni surveillance, ni alerte en cas de régression.
- Un avenir flou depuis le rachat par Snyk.
SecurityHeaders vaut-il la peine ?
Oui, si vous venez de toucher à la configuration d’un serveur, d’un CDN ou d’un hébergement et voulez vérifier en un instant ce que reçoivent les navigateurs. Il rend aussi service pour faire un premier tour d’un site repris en maintenance, ou pour illustrer un audit avec une note que tout le monde comprend.
Pas forcément, si vous cherchez à automatiser le contrôle ou à analyser finement votre politique de contenu. Le HTTP Observatory de Mozilla, lui aussi gratuit, passe la CSP et les cookies en revue, garde un historique et propose toujours une API. Le CSP Evaluator de Google aide à durcir une politique de contenu, SSL Labs de Qualys se charge du certificat et du chiffrement, et Report URI collecte les violations que les navigateurs signalent une fois la CSP en place. Méfiez-vous enfin des sites aux noms voisins qui reprennent la même interface.
Combien coûte SecurityHeaders ?
Le scan en ligne est entièrement gratuit, sans compte ni quota annoncé, et SecurityHeaders ne vend plus aucune formule : l’abonnement à l’API, seule offre payante, n’est plus commercialisé ni renouvelé.
| Formule | Par mois | Inclus | Pour qui |
|---|---|---|---|
| Gratuit | 0 € | Scans en ligne sans quota annoncé, rapport complet | Développeurs, administrateurs, auditeurs, propriétaires de site |
Source : page officielle de présentation de SecurityHeaders, relevée le 31 octobre 2026.
- Aucune grille tarifaire : l’outil est présenté comme gratuit par son éditeur.
- L’API payante, arrêtée en 2026, n’accepte plus de nouvel abonnement ; les abonnés existants ne peuvent plus renouveler.
FAQ
Réponses aux questions sur SecurityHeaders
SecurityHeaders est-il gratuit ?
Oui. Le scan se fait en ligne, sans compte, et l’éditeur ne vend plus aucune formule depuis l’arrêt de son API.
Comment obtenir la note A+ ?
Il faut que le serveur envoie les six en-têtes contrôlés : Strict-Transport-Security, Content-Security-Policy, X-Frame-Options, X-Content-Type-Options, Referrer-Policy et Permissions-Policy, sans autoriser les scripts en ligne dans la politique de contenu, ce qui plafonne la note à A.
Une mauvaise note veut-elle dire que mon site est piratable ?
Non. La note mesure des protections supplémentaires demandées au navigateur, pas l’absence de failles. Un site noté F peut être sain, et un site noté A+ vulnérable par ailleurs.
L’API de SecurityHeaders fonctionne-t-elle encore ?
Non. Son arrêt a été annoncé en 2025 pour avril 2026, et la page officielle indique que le service est interrompu. Pour automatiser les contrôles, l’API gratuite du HTTP Observatory de Mozilla est l’alternative la plus proche.
Les résultats de mon scan sont-ils publics ?
Par défaut, le site analysé apparaît dans la liste des derniers scans de la page d’accueil. Il suffit de cocher « Hide results » avant de lancer l’analyse pour l’éviter.
Informations vérifiées le 31 octobre 2026