
- Technique web
- SSL et HTTPS
- Sécurité web
SSL Labs : le test de référence pour noter la configuration HTTPS d’un serveur
Référence
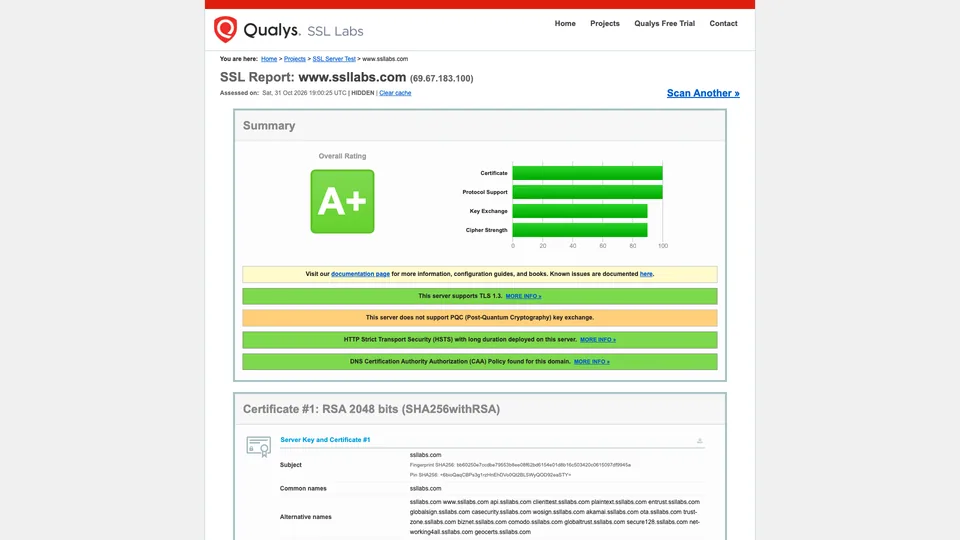
Un nom de domaine, une minute d’attente environ, et SSL Labs rend une note de A+ à F sur la façon dont le serveur chiffre ses échanges : certificat, versions de TLS acceptées, suites de chiffrement, failles connues, compatibilité avec les navigateurs. Le rapport détaille chaque point et signale en couleur ce qui pose problème. Gratuit et sans inscription, c’est l’étalon que citent administrateurs système, hébergeurs et auditeurs dès qu’il faut juger la qualité d’une installation HTTPS.
Qu’est-ce que SSL Labs ?
Le SSL Server Test, puisque c’est son nom exact, se connecte au serveur indiqué comme le ferait un navigateur, mais en essayant toutes les combinaisons possibles. Il relève le certificat et sa chaîne, vérifie qu’ils sont reconnus par les magasins de Mozilla, d’Apple, d’Android, de Java et de Windows, liste les versions du protocole acceptées (de SSL 2 à TLS 1.3) et chaque suite de chiffrement proposée, puis teste les failles connues, de Heartbleed à POODLE en passant par ROBOT. Une simulation montre aussi quel protocole négocieraient des dizaines de navigateurs, de systèmes et de robots, anciens comme récents. Le rapport signale enfin les bons réglages, HSTS, enregistrement CAA dans le DNS, et même l’absence d’échange de clés résistant aux futurs ordinateurs quantiques. Les tests restent non intrusifs : aucun trafic malveillant, aucune tentative d’exploitation.
La note suit une grille publique, le SSL Server Rating Guide. Le score combine le support des protocoles (30 %), l’échange de clés (30 %) et la force du chiffrement (40 %), puis des plafonds s’appliquent : TLS 1.0 encore actif bloque à B, l’absence de TLS 1.3 limite à A-, une faille grave fait tomber à F. Deux notes à part, T et M, signalent un certificat non reconnu ou établi pour un autre nom. Pour obtenir A+, il faut une configuration sans avertissement et un en-tête HSTS d’au moins six mois. La grille évolue avec les usages : sa dernière révision date de mai 2025.
SSL Labs est né début 2009, à l’initiative d’Ivan Ristić, ingénieur en sécurité déjà connu pour le pare-feu applicatif ModSecurity, qui cherchait des outils et une documentation fiables sur un sujet réputé obscur. Il a rejoint Qualys au printemps 2010 avec son projet. L’éditeur californien, l’un des pionniers de la sécurité en mode SaaS, présente toujours SSL Labs comme un effort de recherche non commercial ; il publie à côté un test des navigateurs, des guides de bonnes pratiques et SSL Pulse, un tableau de bord de la qualité HTTPS des sites les plus fréquentés. Ivan Ristić a passé la main en 2016 à l’équipe de Qualys, tout en restant conseiller du projet.
SSL Labs en un coup d’œil
- Type
- Test en ligne et API
- Création
- 2009
- Fondateur
- Ivan Ristić
- Éditeur
- Qualys, depuis 2010
- Siège de l’éditeur
- Foster City, Californie
- Chiffre d’affaires de Qualys
- 669,1 millions de dollars en 2025
- Échelle de notes
- De A+ à F, plus T et M
- Version gratuite
- Oui, l’outil entier
- Prix d’entrée
- Gratuit, sans compte
À quoi sert SSL Labs ?
-
Noter votre configuration HTTPS
une note de A+ à F, détaillée en quatre barres (certificat, protocoles, échange de clés, chiffrement), avec les raisons de chaque plafond.
-
Contrôler votre certificat
dates de validité, chaîne complète ou incomplète, reconnaissance par les grands magasins de certificats, révocation et politique CAA du domaine.
-
Faire le ménage dans vos protocoles
la liste des versions de TLS et des suites de chiffrement que votre serveur accepte, avec celles jugées faibles.
-
Repérer les failles connues
Heartbleed, POODLE, ROBOT, renégociation non sécurisée et autres vulnérabilités du protocole, testées sans les exploiter.
-
Anticiper la compatibilité
une simulation de connexion depuis de nombreux navigateurs, systèmes et robots, pour savoir qui serait exclu si vous désactivez un vieux protocole.
-
Tester en série par API
une API gratuite pour lancer des analyses depuis vos scripts, réservée aux usages non commerciaux et aux serveurs que vous êtes autorisé à tester.


Avis sur SSL Labs
Référence
Quand un administrateur veut savoir si son HTTPS tient la route, c’est presque toujours ici qu’il vient en premier. SSL Labs a imposé son vocabulaire : « on est en A+ » est devenu une phrase de compte rendu d’audit, et la note sert de repère commun entre un client, son prestataire et son hébergeur. Sa force tient à la profondeur du rapport, gratuite, et à une grille publique et documentée qui rend la note vérifiable.
Il faut pourtant savoir ce que mesure cette note. Elle juge le chiffrement de la connexion, pas la sécurité du site : une application vulnérable peut obtenir A+, et les en-têtes de sécurité autres que HSTS, s’ils apparaissent dans le rapport, ne comptent pas dans la note. La grille, elle, se durcit avec le temps : un serveur noté A il y a deux ans peut redescendre sans qu’on y ait touché, simplement parce que TLS 1.0 ou un chiffrement vieillissant est désormais pénalisé. C’est voulu, mais cela surprend. Derrière un CDN comme Cloudflare, c’est la configuration du CDN qui est évaluée, et la viser en A+ suppose souvent d’ajuster ses options plutôt que son propre serveur.
L’outil a aussi un cadre étroit. Il ne teste que des serveurs web publics, sur le port HTTPS standard : un serveur interne, un port exotique ou un serveur de messagerie en STARTTLS lui échappent. Il n’existe ni historique, ni alerte à l’expiration d’un certificat, et chaque analyse demande environ une minute. Les résultats apparaissent sur les tableaux publics du site si l’on oublie de cocher la case prévue. Quant à l’API, elle demande une inscription avec une adresse professionnelle et interdit l’usage commercial sans accord de Qualys.
Pour vérifier une installation HTTPS, avant une mise en ligne, après un renouvellement de certificat ou à la demande d’un client, il n’y a pas mieux. Pour surveiller un parc de serveurs dans la durée, il faudra un autre outil.
Points forts
- Gratuit, sans compte, pour un rapport d’une profondeur rare.
- Une note de A+ à F reconnue partout, qui facilite les échanges avec un client ou un hébergeur.
- Une grille publique et documentée, qui explique chaque plafond.
- La simulation de compatibilité, précieuse avant de couper un vieux protocole.
- Des tests non intrusifs, sans risque pour le serveur analysé.
Points faibles
- Une note qui mesure le chiffrement, pas la sécurité globale du site.
- Serveurs web publics seulement : ni port non standard, ni serveur interne, ni messagerie STARTTLS.
- Aucun historique, aucune surveillance ni alerte d’expiration.
- Une analyse d’environ une minute, et des résultats visibles sur les tableaux publics si l’on ne coche pas la case.
- Une API réservée aux usages non commerciaux, avec inscription par adresse professionnelle.
SSL Labs vaut-il la peine ?
Oui, si vous gérez un site, un serveur ou un parc d’hébergement et voulez savoir, preuve à l’appui, si votre HTTPS est correctement configuré : après l’installation d’un certificat, avant un audit de sécurité, ou quand un client réclame un A. Les développeurs y trouvent aussi la liste exacte des protocoles et chiffrements à désactiver, et ce qu’ils risquent de casser en le faisant.
Pas forcément, si vous devez tester des serveurs internes, des ports non standard ou des serveurs de messagerie : testssl.sh, outil open source en ligne de commande, fait le même travail depuis votre propre machine. Pour surveiller dans le temps l’expiration des certificats et la configuration de nombreux domaines, il faut un service de surveillance, comme Hardenize ou les offres de Qualys. Et pour la sécurité des en-têtes HTTP au sens large, le Mozilla HTTP Observatory, gratuit, complète bien le tableau. Pour écrire une bonne configuration plutôt que la noter, le générateur de configuration SSL de Mozilla reste un point de départ pratique.
Combien coûte SSL Labs ?
SSL Labs ne vend rien : il n’existe ni formule payante, ni limite affichée pour un usage à la main. L’API est gratuite elle aussi, mais encadrée par les conditions d’utilisation de Qualys.
| Formule | Par mois | Inclus | Pour qui |
|---|---|---|---|
| Outil en ligne | 0 € | Sans compte, un domaine par analyse, rapport complet | Vérifier un site à la main |
| API | 0 € | Inscription avec une adresse professionnelle, nombre d’analyses simultanées limité | Scripts et outils open source non commerciaux |
Source : page officielle du SSL Server Test de Qualys SSL Labs, relevée le 31 octobre 2026.
- L’API ne peut servir, sans accord de Qualys, ni à un usage commercial, ni sur un site public, ni à revendre le service ; elle ne doit viser que des serveurs dont on a l’autorisation.
- Hébergeurs, autorités de certification, CDN et agences web peuvent obtenir des conditions assouplies, à condition d’offrir le test gratuitement à tous leurs clients.
- L’automatisation de l’interface web (scraping) est interdite : les analyses automatiques passent par l’API.
FAQ
Réponses aux questions sur SSL Labs
SSL Labs est-il gratuit ?
Oui, entièrement. Le test en ligne s’utilise sans compte et l’API est gratuite, mais réservée aux usages non commerciaux, sauf accord de Qualys.
Comment obtenir la note A+ sur SSL Labs ?
Il faut une configuration sans avertissement : TLS 1.2 et 1.3 seulement, des suites de chiffrement modernes avec confidentialité persistante, un certificat valide et complet, et un en-tête HSTS d’une durée d’au moins six mois. Depuis la révision de mai 2025, un HSTS absent ou mal formé ne prive pas seulement du A+ : il ramène la note à A-.
Pourquoi ma note a-t-elle baissé sans changement de ma part ?
La grille de notation est révisée au fil des années : des protocoles ou des chiffrements autrefois acceptés sont désormais pénalisés. Un certificat expiré ou une chaîne incomplète fait aussi chuter la note.
Les résultats du test sont-ils publics ?
Par défaut, le domaine testé peut apparaître sur les listes de résultats récents du site. Il suffit de cocher la case « Do not show the results on the boards » avant de lancer l’analyse pour l’éviter.
SSL Labs peut-il tester un serveur de messagerie ou un serveur interne ?
Non. Le test vise les serveurs web publics, sur le port HTTPS standard. Pour un serveur interne, un autre port ou un serveur de messagerie, un outil en ligne de commande comme testssl.sh convient mieux.
Informations vérifiées le 31 octobre 2026