
- Technique web
- DNS et domaines
IntoDNS : le bilan de santé gratuit des serveurs DNS d’un domaine
Bon outil
Un domaine qui ne répond plus après un changement d’hébergeur, des serveurs de noms mal déclarés chez le registre, un enregistrement SOA qui traîne des valeurs d’un autre âge : IntoDNS sert à le voir d’un coup d’œil. On saisit un nom de domaine, et le site renvoie en une fraction de seconde un rapport de plus de quarante tests, de la délégation chez le registre jusqu’aux serveurs de messagerie, chacun accompagné d’une pastille de statut et d’une explication renvoyant aux RFC. Entièrement gratuit et sans inscription, il reste dans la trousse à outils de nombreux administrateurs et hébergeurs, à côté de MxToolbox et de DNSChecker.
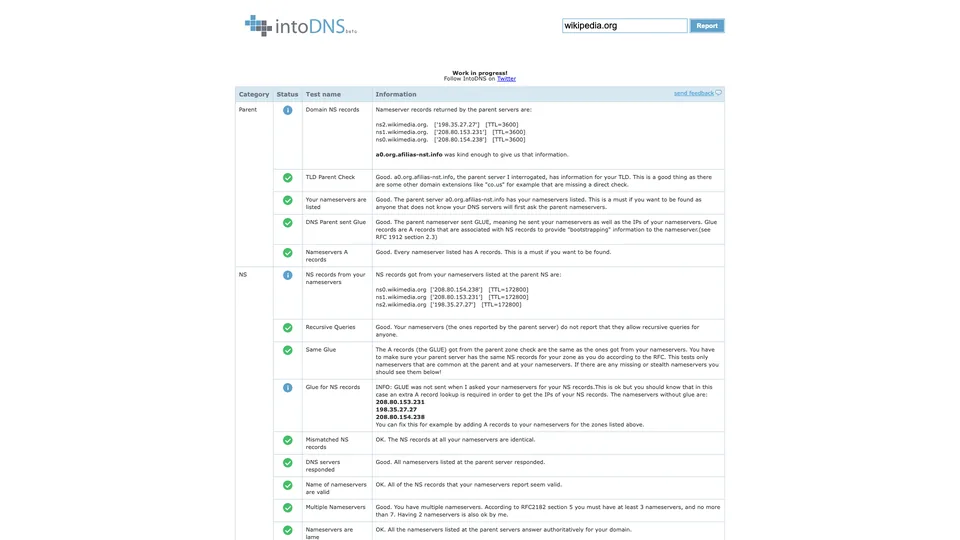
Qu’est-ce qu’IntoDNS ?
Une seule case, un bouton « Report », et le tour est joué : IntoDNS interroge les serveurs du domaine parent (par exemple ceux du .com), puis les serveurs de noms du domaine eux-mêmes, et compare leurs réponses. Le rapport s’organise en cinq catégories. « Parent » vérifie que les serveurs de noms sont bien déclarés chez le registre, avec leurs adresses (la glue). « NS » contrôle la cohérence entre ces serveurs : réponses identiques, serveurs qui ne répondent pas ou ne font pas autorité, récursivité ouverte, connexions TCP, répartition sur des réseaux distincts pour éviter un point de défaillance unique. « SOA » passe en revue le numéro de série et les durées de rafraîchissement, de nouvelle tentative et d’expiration, comparés aux recommandations des RFC. Viennent ensuite les enregistrements MX, leur validité et leur DNS inverse, puis l’adresse du sous-domaine www. Chaque rapport a sa propre adresse, du type intodns.com/votredomaine.com, facile à partager.
Le périmètre s’arrête là. Malgré la mention « mail servers report », IntoDNS ne lit pas les enregistrements SPF, DKIM ou DMARC, ne vérifie pas DNSSEC, ne consulte aucune liste noire et ne se connecte pas au serveur SMTP : côté messagerie, il se limite aux MX et à leur résolution. Le site affiche d’ailleurs toujours un « Work in progress » et la mention « beta » dans son logo.
L’outil a été mis en ligne en 2007 par Elvsoft, une société de Cluj-Napoca, en Roumanie, qui l’avait d’abord développé pour ses propres besoins d’hébergeur avant de le rendre public pour montrer à ses clients leurs erreurs de configuration. Elvsoft s’appelle Hosterion depuis novembre 2016 et vend de l’hébergement web et des serveurs privés virtuels, sous sa marque et sous celle d’IntoVPS. IntoDNS, lui, est resté gratuit : l’éditeur le présente comme un projet de passionnés et revendique plus de 1,2 million de domaines vérifiés chaque mois.
IntoDNS en un coup d’œil
- Type
- Rapport DNS en ligne, sans compte
- Création
- 2007
- Éditeur
- Hosterion SRL (Elvsoft jusqu’en 2016)
- Origine
- Roumanie
- Siège
- Cluj-Napoca
- Domaines vérifiés
- Plus de 1,2 million par mois, selon l’éditeur
- Contrôles e-mail
- MX et DNS inverse, sans SPF, DKIM ni DMARC
- Version gratuite
- Oui, l’outil entier
- Prix d’entrée
- Gratuit
À quoi sert IntoDNS ?
-
Vérifier la délégation de votre domaine
les serveurs de noms déclarés chez le registre, leurs adresses et leur concordance avec ceux que publie votre zone.
-
Repérer un serveur de noms défaillant
un serveur qui ne répond pas, ne fait pas autorité, accepte les requêtes récursives de n’importe qui ou refuse le TCP est signalé.
-
Contrôler l’enregistrement SOA
numéro de série identique sur tous les serveurs, durées de rafraîchissement et d’expiration comparées aux recommandations des RFC.
-
Passer en revue vos MX
validité des noms, adresses publiques, absence de CNAME, doublons et DNS inverse des serveurs de messagerie.
-
Valider un changement d’hébergeur
après une migration ou un changement de serveurs DNS, un rapport suffit pour voir si tout pointe au bon endroit.
-
Partager un diagnostic
chaque rapport a sa propre adresse, pratique pour montrer une erreur à un client ou à un support technique.


Avis sur IntoDNS
Bon outil
Sur la partie qu’il couvre, IntoDNS fait le travail sans détour. Quand un domaine se comporte bizarrement après une migration, il dit en une seconde si les serveurs de noms sont bien enregistrés chez le registre, s’ils répondent tous la même chose et si le SOA n’a pas été oublié en route. Les erreurs de délégation, celles qui rendent un site injoignable pour une partie des internautes seulement, y apparaissent plus clairement que dans bien des outils plus récents. Gratuit, sans compte, sans publicité pour une offre payante : rien ne vient parasiter la lecture.
Le rapport est écrit par des techniciens pour des techniciens. Les explications citent les RFC et parlent de glue, de serveurs lame ou de stealth NS : un webmaster qui débute comprendra qu’il y a un problème, pas toujours comment le corriger. Certains avertissements sont aussi plus sévères que nécessaire : les valeurs attendues pour le SOA et le nombre de serveurs de noms viennent d’une RFC de 1996, et les grands fournisseurs DNS, de Cloudflare à OVHcloud, s’en écartent sciemment avec des réglages que leurs clients ne peuvent de toute façon pas modifier. Un avertissement orange sur ces lignes peut être ignoré sans risque.
Surtout, l’outil a peu suivi l’évolution du DNS. SPF, DKIM et DMARC, devenus indispensables pour qu’un e-mail soit accepté par Gmail ou Outlook, n’apparaissent nulle part, pas plus que DNSSEC. Lors de nos essais, un MX « nul », la façon normalisée d’indiquer qu’un domaine ne reçoit pas de courrier, était même signalé comme une erreur. Un rapport tout vert dit donc que la zone est bien servie, pas que la messagerie du domaine est correctement configurée.
Un premier diagnostic de choix pour les serveurs de noms et la délégation, à garder en favori, et à compléter dès qu’il s’agit d’e-mails.
Points forts
- Gratuit, sans compte, et un rapport complet en moins d’une seconde.
- Une vérification très fine de la délégation et de la cohérence entre serveurs de noms.
- Un statut et une explication pour chaque test, avec la référence de la RFC concernée.
- Un rapport sobre, sans encart publicitaire ni offre payante à éviter.
- Une adresse directe par domaine, facile à partager.
Points faibles
- Aucun contrôle de SPF, DKIM, DMARC ni DNSSEC.
- Côté e-mail, ni test SMTP ni vérification des listes noires.
- Des explications techniques, peu accessibles aux non-spécialistes.
- Quelques avertissements trop stricts ou dépassés, comme le MX nul pris pour une erreur.
- Ni historique, ni surveillance, ni alerte : chaque rapport est ponctuel.
IntoDNS vaut-il la peine ?
Oui, si vous changez de registrar, d’hébergeur ou de fournisseur DNS, ou qu’un domaine devient injoignable sans raison évidente : c’est l’un des moyens les plus rapides de vérifier la délégation et les serveurs de noms. Les hébergeurs et les administrateurs qui gèrent les zones de leurs clients y trouveront aussi un rapport facile à transmettre.
Pas forcément, si votre souci concerne les e-mails : MxToolbox lit SPF, DKIM et DMARC et consulte les listes noires, et Mail-tester juge un message réellement envoyé. Pour suivre la propagation d’une modification à travers le monde, DNSChecker est plus adapté, et pour visualiser la chaîne DNSSEC, DNSViz, gratuit, fait référence. Zonemaster, l’outil open source des registres français et suédois, offre enfin un audit de zone plus actuel, dans un esprit proche.
Combien coûte IntoDNS ?
IntoDNS est gratuit, sans compte, sans limite affichée et sans formule payante. L’éditeur le finance par son activité d’hébergeur et n’y propose aucune option à acheter.
| Formule | Par mois | Accès | Pour qui |
|---|---|---|---|
| Gratuit | 0 € | Rapport complet, sans compte | Webmasters, administrateurs, hébergeurs |
Source : grille tarifaire officielle d’IntoDNS, relevée le 31 octobre 2026.
- IntoDNS n’a pas de page tarifs : la gratuité est annoncée par son éditeur, Hosterion, sur la page de présentation d’IntoVPS.
- Aucune API publique ni offre de surveillance n’est proposée.
FAQ
Réponses aux questions sur IntoDNS
IntoDNS est-il gratuit ?
Oui, entièrement. Il n’y a ni compte à créer ni formule payante : on saisit un domaine et le rapport s’affiche.
IntoDNS vérifie-t-il SPF, DKIM et DMARC ?
Non. Côté messagerie, il contrôle seulement les enregistrements MX, leurs adresses et leur DNS inverse. Pour SPF, DKIM et DMARC, il faut passer par un outil comme MxToolbox ou Mail-tester.
Que signifie « Your nameservers are listed » dans le rapport ?
Que les serveurs de noms de votre domaine sont bien déclarés auprès du registre de l’extension (le .com, le .fr…). Si ce test échoue, le domaine ne peut pas être trouvé par les internautes, quel que soit le contenu de votre zone. La correction se fait alors dans l’interface du bureau d’enregistrement (le registrar), où l’on déclare les serveurs de noms, et non dans la zone DNS elle-même : c’est l’erreur classique après une migration, quand la zone a été recréée chez le nouvel hébergeur mais que le domaine pointe toujours vers les anciens serveurs.
Qui est derrière IntoDNS ?
Hosterion, un hébergeur de Cluj-Napoca, en Roumanie, qui s’appelait Elvsoft jusqu’en 2016. L’outil a été mis en ligne en 2007, d’abord pour ses propres besoins.
Quelle différence entre IntoDNS et IntoDNS.ai ?
Ce sont deux outils sans lien. IntoDNS.ai est un service distinct, plus récent, qui vérifie aussi l’authentification des e-mails et DNSSEC. Le rapport décrit ici est celui d’intodns.com.
Informations vérifiées le 31 octobre 2026